در حال بارگذاری

تمام نوشتههای برچسبخورده با "بدافزار گیتهاب"
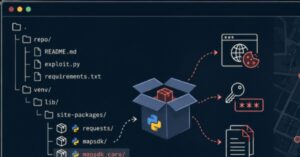
مهاجمان یک تروجان سرقت داده را درون کدهای اکسپلویت جعلی پنهان کردهاند که محققان امنیتی را هدف قرار میدهد. این بدافزار با نام ChocoPoC، از طریق مخازن پایتون در گیتهاب که ادعا میکنند آسیبپذیریهای CVE جدید را اکسپلویت میکنند منتشر میشود و با اجرا، رمزهای عبور، کوکیهای مرورگر و فایلها را سرقت کرده و دسترسی کامل به سیستم قربانی را به مهاجم میدهد.