



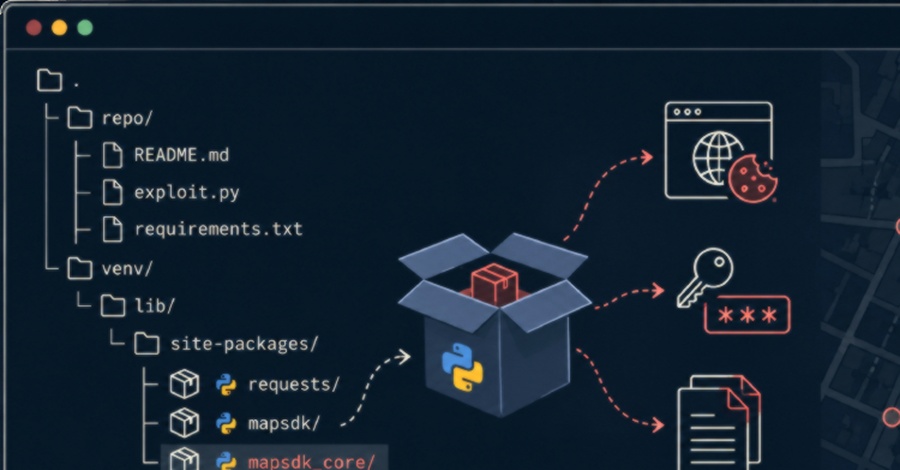
محققان حداقل هفت مخزن جعلی مرتبط با آسیبپذیریهای پرسروصدا از جمله FortiWeb، PAN-OS، Ivanti Sentry و Check Point VPN شناسایی کردند. بسته skytext به تنهایی حدود ۲٬۴۰۰ بار دانلود شده که بیشتر آنها بلافاصله پس از انتشار CVEهای مهم رخ داده است. Sekoia با اطمینان بالا اعلام کرده که یک عامل واحد پشت این کمپین و یک کمپین مشابه پیشین با بستههای «slogsec» و «logcrypt.cryptography» قرار دارد. کارشناسان توصیه میکنند سیستمها را برای وجود این بستهها بررسی کنید، در صورت اجرای آنها اعتبارنامهها را تغییر داده و سیستم را بازسازی کنید؛ چرا که آلودگی یک محقق میتواند از طریق ابزارهایی مانند Nuclei به زنجیره تأمین امنیتی گستردهتری آسیب برساند.
کلمات کلیدی : تروجان سرقت اطلاعات, بدافزار گیتهاب, کدهای جعلی اثبات مفهوم, ChocoPoC, آسیبپذیریهای امنیتی, حملات زنجیره تأمین

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.