در حال بارگذاری

تمام نوشتههای برچسبخورده با "بدافزار COOLCLIENT"
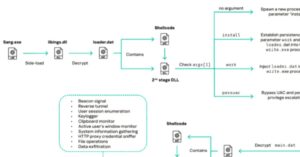
عوامل تهدید مرتبط با چین با استفاده از نسخه بهروزشده بکدور COOLCLIENT در حملات جاسوسی سایبری سال ۲۰۲۵ برای سرقت جامع اطلاعات از سیستمهای آلوده مشاهده شدهاند. این فعالیت به گروه موستانگ پاندا (معروف به Earth Preta، Fireant، HoneyMyte، Polaris و Twill Typhoon) نسبت داده شده و نفوذها عمدتاً علیه نهادهای دولتی انجام شده است.
گروه تهدید جاسوسی چینی Mustang Panda بکدور CoolClient خود را به نسخه جدیدی بهروزرسانی کرده است که قادر به سرقت دادههای ورود از مرورگرها و نظارت بر کلیپبورد است.