



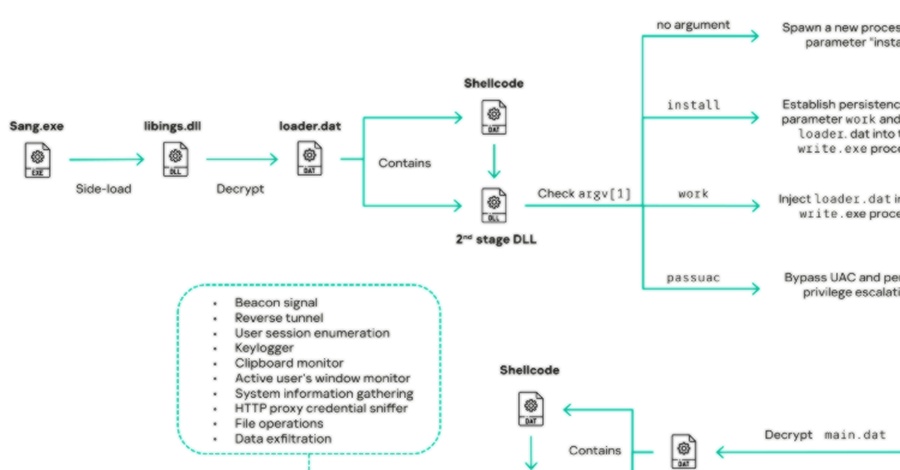
گروه تهدید سایبری موستانگ پاندا (Mustang Panda) وابسته به چین، نسخه بهروزشدهای از بدافزار بکدور COOLCLIENT را در حملات جاسوسی سایبری سال ۲۰۲۵ علیه نهادهای دولتی در میانمار، مغولستان، مالزی و روسیه بهکار گرفته است. این بدافزار که بهعنوان بکدور ثانویه در کنار PlugX و LuminousMoth مستقر میشود، قابلیت سرقت جامع دادهها از سیستمهای آلوده را دارد و از روش DLL side-loading با سوءاستفاده از فایلهای اجرایی امضاشده قانونی نرمافزارهایی چون Bitdefender، VLC Media Player و Sangfor استفاده میکند.
بر اساس گزارش کسپرسکی، COOLCLIENT قادر به جمعآوری اطلاعات سیستم و کاربر شامل فشارهای کلید (keystrokes)، محتوای کلیپبورد، فایلها و اعتبارنامههای پروکسی HTTP است و میتواند افزونههای اضافی را در حافظه اجرا کند. این گروه همچنین از برنامههای سارق اطلاعات برای استخراج اعتبارنامههای ذخیرهشده مرورگرهای کروم، اج و فایرفاکس استفاده کرده و در برخی موارد دادهها را به Google Drive منتقل کرده است. کسپرسکی تأکید میکند که این حملات با قابلیتهایی چون نظارت بر فعالیت کاربران، سرقت اسناد و برداشت گسترده فایلها، فراتر از اهداف جاسوسی سنتی بوده و نشاندهنده تحول بهسوی نظارت فعال بر کاربران است.
کلمات کلیدی : موستانگ پاندا, بدافزار COOLCLIENT, جاسوسی سایبری, بکدور, DLL side-loading, سرقت اطلاعات

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.