در حال بارگذاری

تمام نوشتههای برچسبخورده با "بستههای خفته مخرب"
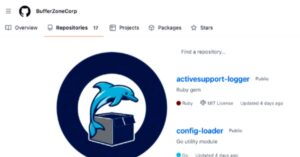
یک کمپین حمله جدید به زنجیره تأمین نرمافزار مشاهده شده که از بستههای خفته به عنوان مجرایی برای انتشار بارهای مخرب استفاده میکند و سرقت اعتبارنامه، دستکاری GitHub Actions و ایجاد پایداری از طریق SSH را ممکن میسازد. این فعالیت به حساب GitHub با نام «BufferZoneCorp» نسبت داده شده که مجموعهای از مخازن مرتبط با جمهای مخرب Ruby و ماژولهای Go منتشر کرده است.