



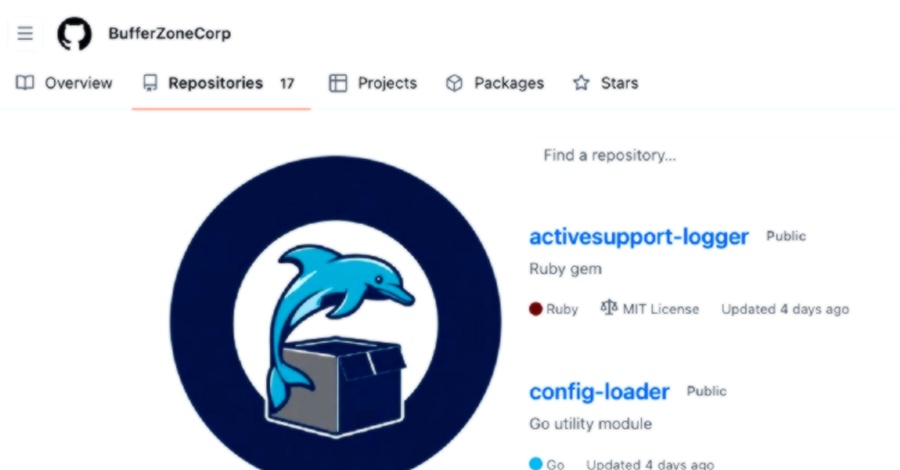
یک کمپین حمله جدید به زنجیره تأمین نرمافزار (software supply chain attack) شناسایی شده که از بستههای خفته (sleeper packages) برای توزیع بارهای مخرب استفاده میکند. این حملات به حساب گیتهاب «BufferZoneCorp» نسبت داده شده و شامل مجموعهای از کتابخانههای مخرب Ruby و Go است که با جعل هویت ابزارهای شناختهشدهای مانند activesupport-logger، devise-jwt و grpc-client، توسعهدهندگان را فریب میدهند. محقق امنیتی شرکت Socket، کیریل بویچنکو، اعلام کرد که این کمپین توسعهدهندگان، محیطهای اجرای CI و محیطهای ساخت (build environments) را در دو اکوسیستم هدف قرار داده است. بستههای مذکور از RubyGems حذف و ماژولهای Go نیز مسدود شدهاند.
بستههای Ruby طراحی شدهاند تا در زمان نصب، اطلاعات حساس از جمله متغیرهای محیطی، کلیدهای SSH، اعتبارنامههای AWS و توکنهای GitHub CLI را سرقت کرده و به یک سرور تحت کنترل مهاجم ارسال کنند. ماژولهای Go نیز قابلیتهای گستردهتری دارند، از جمله دستکاری گردشکارهای GitHub Actions، کاشت فایلهای اجرایی جعلی Go، و افزودن کلید SSH عمومی به فایل «~/.ssh/authorized_keys» برای دسترسی دائمی به سیستم قربانی. به کاربرانی که این بستهها را نصب کردهاند توصیه میشود فوراً آنها را حذف کنند، اعتبارنامههای در معرض خطر را تغییر دهند و لاگهای شبکه را برای شناسایی ترافیک مشکوک بررسی نمایند.
کلمات کلیدی : حمله زنجیره تأمین نرمافزار, بستههای مخرب Ruby و Go, سرقت اعتبارنامههای AWS, بستههای خفته مخرب, امنیت RubyGems, دستکاری GitHub Actions

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.