تمام نوشتههای برچسبخورده با "بکدور"
مایکروسافت روز چهارشنبه اعلام کرد که یک اسکنر سبکوزن ساخته است که میتواند بکدورها را در مدلهای زبانی بزرگ با وزنهای باز شناسایی کرده و اعتماد کلی به سیستمهای هوش مصنوعی را بهبود بخشد. تیم امنیت هوش مصنوعی این غول فناوری گفت که این اسکنر از سه سیگنال قابل مشاهده استفاده میکند که میتوانند به طور قابل اعتماد وجود بکدورها را علامتگذاری کنند و در عین حال نرخ مثبت کاذب پایینی را حفظ نمایند
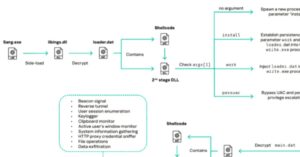
یک عامل تهدید وابسته به چین به نام Lotus Blossom با اطمینان متوسط به نقض امنیتی اخیراً کشف شده در زیرساخت میزبانی Notepad++ نسبت داده شده است. این حمله به گروه هکری حمایت شده توسط دولت امکان داد تا یک بکدور مستندنشده با نام رمز Chrysalis را به کاربران ویرایشگر متنباز تحویل دهد.
عوامل تهدید مرتبط با چین با استفاده از نسخه بهروزشده بکدور COOLCLIENT در حملات جاسوسی سایبری سال ۲۰۲۵ برای سرقت جامع اطلاعات از سیستمهای آلوده مشاهده شدهاند. این فعالیت به گروه موستانگ پاندا (معروف به Earth Preta، Fireant، HoneyMyte، Polaris و Twill Typhoon) نسبت داده شده و نفوذها عمدتاً علیه نهادهای دولتی انجام شده است.
محققان امنیت سایبری یک فریمورک فرمان و کنترل (C2) مبتنی بر JScript به نام PeckBirdy را کشف کردهاند که از سال ۲۰۲۳ توسط عوامل APT وابسته به چین برای هدف قرار دادن محیطهای متعدد مورد استفاده قرار گرفته است. بر اساس گزارش ترند میکرو، این فریمورک انعطافپذیر علیه صنایع قمار چینی و فعالیتهای مخرب هدفگیری نهادهای دولتی و سازمانهای خصوصی آسیایی به کار گرفته شده است.
محققان امنیت سایبری جزئیات بکدور جدید مبتنی بر Rust به نام ChaosBot را فاش کردهاند که به اپراتورها امکان شناسایی و اجرای دستورات دلخواه روی میزبانهای آسیبدیده را میدهد.
تیم واکنش اضطراری رایانهای اوکراین (CERT-UA) از حملات سایبری هدفمند جدید در کشور با استفاده از بکدوری به نام CABINETRAT هشدار داده است.
عوامل تهدید مرتبط با کره شمالی که با کمپین Contagious Interview در ارتباط هستند، به یک بکدور پیش از این مستندنشده به نام AkdoorTea همراه با ابزارهایی مانند TsunamiKit و Tropidoor نسبت داده شدهاند.
بازیگر تهدید وابسته به چین موسوم به Mustang Panda با استفاده از نسخه بهروزرسانی شده بکدور TONESHELL و کرم USB مستندنشده SnakeDisk مشاهده شده است که فقط روی دستگاههای دارای آدرس IP تایلند اجرا شده و بکدور Yokai را رها میکند.
گروه هکری تحت حمایت دولت روسیه که با نام APT28 شناخته میشود، مسئول استفاده از بکدور جدید مایکروسافت اوتلوک به نام NotDoor در حملات علیه شرکتهای متعدد از بخشهای مختلف در کشورهای عضو ناتو شناسایی شده است.
مشاهده شده که عاملان تهدید از تاکتیک فریبکارانه مهندسی اجتماعی موسوم به ClickFix برای استقرار بکدور چندمنظوره با نام رمز CORNFLAKE.V3 استفاده میکنند. شرکت Mandiant متعلق به گوگل این فعالیت را که تحت عنوان UNC5518 ردیابی میکند، بخشی از طرح دسترسی-به-عنوان-سرویس توصیف کرده که از صفحات جعلی CAPTCHA به عنوان طعمه استفاده میکند تا کاربران را فریب دهد و دسترسی اولیه به سیستمهایشان را فراهم کند