تمام نوشتههای برچسبخورده با "جاسوسی سایبری"
یک گروه تهدید جاسوسی سایبری جدید وابسته به دولت با نام TGR-STA-1030/UNC6619، عملیاتی در مقیاس جهانی با عنوان «کمپینهای سایه» انجام داده که در آن زیرساختهای دولتی ۱۵۵ کشور را هدف قرار داده است.
یک گروه جاسوسی سایبری که پیش از این مستندسازی نشده و از آسیا فعالیت میکند، طی سال گذشته به شبکههای حداقل 70 سازمان دولتی و زیرساخت حیاتی در 37 کشور نفوذ کرده است، بر اساس یافتههای جدید واحد 42 شبکههای پالو آلتو. علاوه بر این، این گروه هکری در حال انجام شناسایی فعال علیه زیرساختهای دولتی مرتبط با 155 نهاد مشاهده شده است.
عوامل تهدید وابسته به چین به مجموعه جدیدی از کمپینهای جاسوسی سایبری که سازمانهای دولتی و مجری قانون در سراسر جنوب شرقی آسیا را در طول سال ۲۰۲۵ هدف قرار دادهاند، نسبت داده شدهاند. بخش تحقیقات چک پوینت این خوشه فعالیت که پیش از این مستندسازی نشده بود را تحت نام آمارانث-دراگون ردیابی میکند که گفته میشود پیوندهایی با اکوسیستم APT 41 دارد. کشورهای هدف شامل کامبوج میشوند،
پشت صحنه اجرای قانون در فضای سایبری: درباره مجرمان سایبری دستگیر شده چه میدانیم؟ چه چیزی آنها را به این مسیر کشاند، از کجا آمدهاند و نقششان در چشمانداز جرم چه بوده است؟
عوامل تهدید مرتبط با چین با استفاده از نسخه بهروزشده بکدور COOLCLIENT در حملات جاسوسی سایبری سال ۲۰۲۵ برای سرقت جامع اطلاعات از سیستمهای آلوده مشاهده شدهاند. این فعالیت به گروه موستانگ پاندا (معروف به Earth Preta، Fireant، HoneyMyte، Polaris و Twill Typhoon) نسبت داده شده و نفوذها عمدتاً علیه نهادهای دولتی انجام شده است.
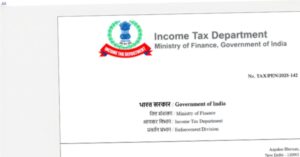
محققان امنیت سایبری یک کمپین در حال انجام را کشف کردهاند که کاربران هندی را با یک بکدور چند مرحلهای به عنوان بخشی از یک کمپین جاسوسی سایبری مشکوک هدف قرار میدهد. این فعالیت، طبق گزارش واحد پاسخ به تهدید eSentire (TRU)، شامل استفاده از ایمیلهای فیشینگ جعلی به نام اداره مالیات بر درآمد هند برای فریب قربانیان جهت دانلود یک آرشیو مخرب است که در نهایت دسترسی را به مهاجم اعطا میکند.
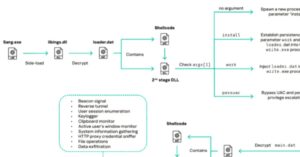
عامل تهدید شناخته شده به نام سیلور فاکس تمرکز خود را به هند معطوف کرده و از طعمههای مالیات بر درآمد در کمپینهای فیشینگ برای توزیع تروجان دسترسی از راه دور ماژولار به نام ValleyRAT (معروف به Winos 4.0) استفاده میکند. محققان CloudSEK، پراجوال آواستی و کوشیک پال، اظهار داشتند: "این حمله پیچیده از یک زنجیره کشتار پیچیده شامل هایجک DLL و Valley RAT ماژولار برای اطمینان از ماندگاری بهره میبرد."
یک خوشه تهدید وابسته به چین که پیش از این مستندسازی نشده و با نام LongNosedGoblin شناخته میشود، مسئول مجموعهای از حملات سایبری علیه نهادهای دولتی در جنوب شرقی آسیا و ژاپن شناسایی شده است. هدف نهایی این حملات جاسوسی سایبری است که شرکت امنیت سایبری اسلواکی ESET در گزارشی که امروز منتشر کرد اعلام نمود. ارزیابی شده که این خوشه فعالیت تهدید حداقل از سپتامبر ۲۰۲۳ فعال بوده است.
سازمانهای کانادایی به کانون یک کمپین سایبری هدفمند تبدیل شدهاند که توسط یک خوشه فعالیت تهدید به نام STAC6565 سازماندهی شده است. شرکت امنیت سایبری سوفوس اعلام کرد که نزدیک به 40 نفوذ مرتبط با این عامل تهدید را بین فوریه 2024 و آگوست 2025 بررسی کرده است. این کمپین با اطمینان بالا ارزیابی شده که با گروه هکری معروف به Gold Blade همپوشانی دارد که همچنین
هکرهای APT24 مرتبط با چین از بدافزاری به نام BadAudio که پیش از این مستندسازی نشده بود، در یک کمپین جاسوسی سهساله استفاده کردهاند که اخیراً به روشهای حمله پیچیدهتری تغییر یافته است.