در حال بارگذاری
تمام نوشتههای برچسبخورده با "جایگزینی آدرس کیف پول ارز دیجیتال"
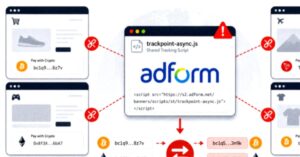
مهاجمان یک فایل جاوااسکریپت ارائهشده توسط شرکت فناوری تبلیغاتی Adform را تغییر دادند و آن را به ابزاری مرورگری برای بازنویسی آدرسهای کیف پول رمزارز تبدیل کردند. Adform این حادثه را در ۲۷ جولای ۲۰۲۶ شناسایی کرد، کد مخرب را حذف نمود، به مشتریان آسیبدیده اطلاع داد و موضوع را به مقامات گزارش کرد. هر کسی که در تاریخ ۲۷ جولای از سایتی حاوی اسکریپت آلوده بازدید کرده و آدرس بیتکوین را کپی کرده باشد، در معرض خطر قرار داشته است.
نوشتههای ویژه