تمام نوشتههای برچسبخورده با "سرقت اطلاعات توسعهدهندگان"
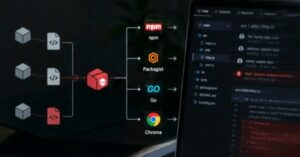
عوامل تهدید کره شمالی مرتبط با کمپین Contagious Interview، ۱۰۸ بسته و افزونه مرورگر وب منحصربهفرد را در پلتفرمهای npm، Packagist، Go و Google Chrome در قالب فعالیتی موسوم به PolinRider منتشر کردهاند. این کمپین همچنان فعال است و احتمال میرود بستههای مخرب جدیدی از طریق به خطر انداختن حسابهای نگهدارندگان ظاهر شوند.
عوامل تهدید مرتبط با کره شمالی به مجموعهای جدید از پکیجهای مخرب npm مرتبط شدهاند که با جعل هویت ابزارهای Rollup polyfill، دسترسی از راه دور و سرقت اطلاعات را تسهیل میکنند. بر اساس گزارش JFrog، پکیجهای «rollup-packages-polyfill-core» و «rollup-runtime-polyfill-core» پروژه قانونی «rollup-plugin-polyfill-node» را تقلید میکنند.
محققان امنیت سایبری یک بسته مخرب NuGet کشف کردهاند که با جعل هویت یک کیت توسعه نرمافزار C# برای Sicoob، یکی از بزرگترین سیستمهای مالی تعاونی برزیل، اقدام به سرقت شناسههای مشتری و گواهینامههای PFX میکند.
بدافزار Shai-Hulud که هفته گذشته فاش شد، اکنون در حملات جدیدی علیه مخزن Node Package Manager (npm) مورد استفاده قرار گرفته و بستههای آلوده در طول آخر هفته شناسایی شدند.
یک نسخه مخرب از بسته PyTorch Lightning منتشر شده در مخزن Python Package Index (PyPI)، یک بدافزار سرقت اطلاعات اعتباری را هدف قرار میدهد که مرورگرها، فایلهای محیطی و سرویسهای ابری را تحت تأثیر قرار میدهد.
دو افزونه مخرب در بازار Visual Studio Code (VSCode) مایکروسافت که در مجموع 1.5 میلیون بار نصب شدهاند، دادههای توسعهدهندگان را به سرورهای مستقر در چین منتقل میکنند.