



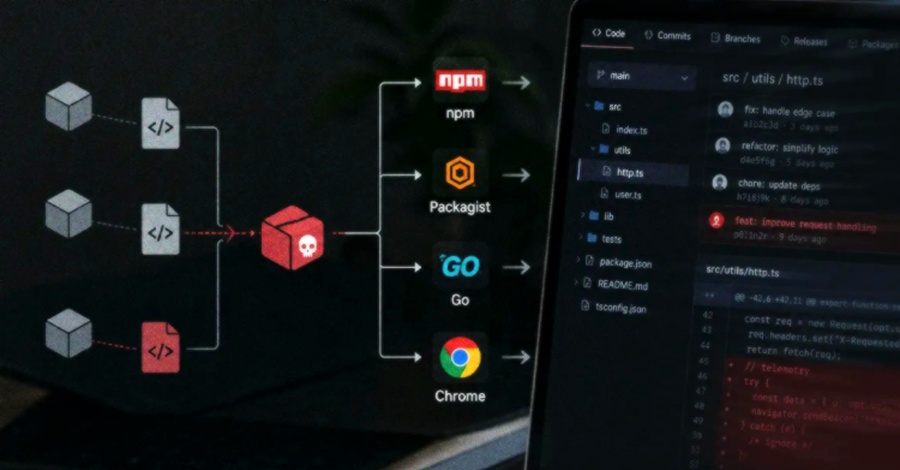
بدافزار پس از اجرا، فایلهای پیکربندی رایج توسعهدهندگان را شناسایی و کدهای مخرب به آنها الحاق میکند، ضمن اینکه تاریخچه Git را بازنویسی میکند تا تغییرات مخرب قدیمیتر و کممشکوکتر به نظر برسند. در آخرین موج حملات، بارگذار بدافزار (malware loader) با اتصال به زیرساخت بلاکچین از جمله TRON، Aptos و BNB Smart Chain، بدافزارهای «DEV#POPPER RAT» و «OmniStealer» را بارگیری میکند. کارشناسان امنیتی به کاربران آسیبدیده توصیه میکنند محیط توسعه خود را در معرض خطر تلقی کنند، اعتبارنامههای (credentials) افشاشده را از یک دستگاه پاک تغییر دهند و فایلهای پیکربندی مشکوک نظیر «tasks.json.» و «eslint.config.js» را بررسی نمایند.
کلمات کلیدی : حملات سایبری کره شمالی, بدافزار npm مخرب, کمپین Contagious Interview, سرقت اطلاعات توسعهدهندگان, افزونه مخرب گوگل کروم, بدافزار OmniStealer

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.