در حال بارگذاری

تمام نوشتههای برچسبخورده با "شناسایی اکتیو دایرکتوری"
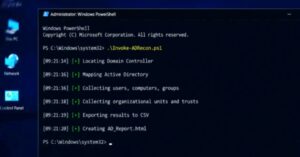
محققان امنیت سایبری یک نفوذ را شناسایی کردهاند که در آن یک عامل تهدید ناشناس از یک اسکریپت PowerShell تولیدشده توسط هوش مصنوعی برای شمارش Active Directory (AD) استفاده کرده است. این اسکریپت به دنبال Domain Controller بوده و کاربران، رایانهها و دامنهها را نقشهبرداری کرده، سپس یک دایرکتوری ایجاد و فایلهایی را صادر کرده و در نهایت فایل AD_Report.html را برای سنجش موفقیت عملیات ایجاد نموده است.