در حال بارگذاری

تمام نوشتههای برچسبخورده با "فیشینگ بهعنوان سرویس"
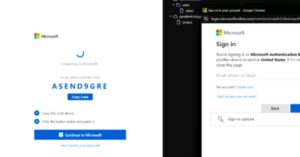
یک عملیات فیشینگ بهعنوان سرویس (PhaaS) جدید به نام Forg365 با ترکیبی از فیشینگ کد دستگاه، تاکتیکهای مخالف در میانه (AitM)، فرار از رباتهای امنیتی، ایجاد طعمه با کمک هوش مصنوعی و عملیات صندوق پستی پس از نفوذ، حسابهای مایکروسافت ۳۶۵ را هدف قرار میدهد. این سرویس از طریق تلگرام توزیع شده و ماهانه ۴۰۰ دلار (یا سالانه ۳,۸۰۰ دلار) هزینه دارد.
کیت فیشینگ Tycoon2FA اکنون از حملات فیشینگ کد دستگاه پشتیبانی میکند و از URLهای ردیابی کلیک Trustifi برای ربودن حسابهای Microsoft 365 سوءاستفاده میکند.