



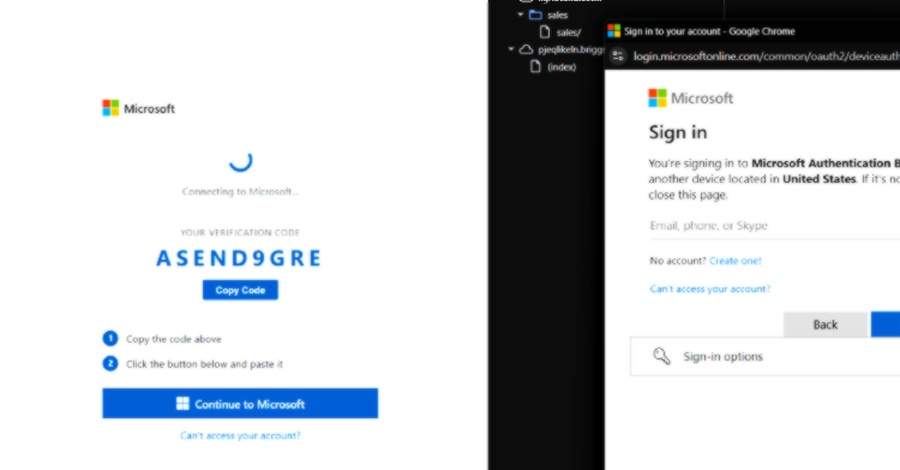
همزمان با افشای Forg365، کمپینهای متعدد دیگری نیز شناسایی شدهاند که از کیتهای فیشینگ مشابه بهره میبرند؛ از جمله کیت Kali365 که از طریق صفحات جعلی Canva حسابهای مایکروسافت را هدف میگیرد و حتی صفحات فیشینگ جعلی از پیامرسان روسی MAX را توزیع کرده است، کیت The Quarry که نرمافزارهای دسترسی از راه دور مانند ConnectWise ScreenConnect را با جعل هویت سازمانهایی چون IRS و Adobe تحویل میدهد، و چارچوب Nyasher که حسابهای گوگل را از طریق جریانهای کاری جعلی به خطر میاندازد. کارشناسان امنیتی توصیه میکنند احراز هویت کد دستگاه در صورت عدم نیاز مسدود شود، قوانین جریان ایمیل بازبینی گردد و نامهای مستعار قدیمی که دیگر به کارمندان فعال تعلق ندارند، غیرفعال شوند.
کلمات کلیدی : فیشینگ مایکروسافت ۳۶۵, Forg365, حملات فیشینگ کد دستگاه, فیشینگ بهعنوان سرویس, امنیت سایبری هوش مصنوعی, کیت فیشینگ Kali365

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.