تمام نوشتههای برچسبخورده با "نفوذ سایبری"
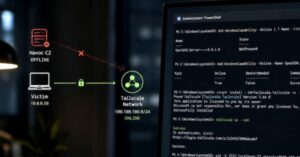
یک مهاجم فرانسویزبان به یک کسبوکار کوچک خودروسازی فرانسوی نفوذ کرد، یک کیلاگر نصب کرد و اطلاعات بانکی و ایمیل را به سرقت برد. تا اینجا همه چیز معمولی بود، اما یک اقدام در پایان توجه را جلب کرد: پیش از آفلاین شدن سرور فرمان و کنترل، مهاجم OpenSSH و Tailscale را روی دستگاه قربانی نصب کرد تا مسیر بازگشتی مستقل از C2 ایجاد کند.
 108
مقامات فرانسوی دو نفر از خدمه یک کشتی مسافربری ایتالیایی را به ظن آلوده کردن کشتی به بدافزاری که میتوانست آنها را قادر به کنترل از راه دور کشتی کند، دستگیر کردند.
شرکت هواپیمایی اسپانیایی ایبریا شروع به اطلاعرسانی به مشتریان خود در مورد حادثه امنیت دادهها کرده که ناشی از نفوذ به یکی از تامینکنندگان آن است. این افشاگری روزهایی پس از ادعای یک مهاجم سایبری در انجمنهای هکری مبنی بر دسترسی به ۷۷ گیگابایت داده که ظاهراً از این شرکت هواپیمایی سرقت شده، صورت گرفته است.
گروه دولت-ملت ایرانی معروف به MuddyWater مسئول کمپین جدیدی شناخته شده که از حساب ایمیل به خطر افتاده برای توزیع بکدور Phoenix به سازمانهای مختلف در منطقه خاورمیانه و شمال آفریقا (MENA) شامل بیش از ۱۰۰ نهاد دولتی استفاده کرده است. هدف نهایی این کمپین نفوذ به اهداف با ارزش بالا و تسهیل جمعآوری اطلاعات است
یک عامل تهدید با پیوندهای چینی مسئول نفوذ پنج ماهه به یک ارائهدهنده خدمات IT روسی شناخته شده که نشاندهنده گسترش فعالیت این گروه هکری به این کشور فراتر از آسیای جنوب شرقی و آمریکای جنوبی است.
گروه اخاذی به نام Crimson Collective ادعا میکند که نزدیک به ۵۷۰ گیگابایت داده فشرده از ۲۸ هزار مخزن توسعه داخلی سرقت کرده است، در حالی که شرکت تأیید کرده که این نفوذ به یکی از نمونههای GitLab آن بوده است.
سیسا فاش کرده که مهاجمان سال گذشته پس از به خطر انداختن یک نمونه GeoServer بدون وصله، به شبکه یک آژانس اجرایی غیرنظامی فدرال آمریکا نفوذ کردند
MathWorks، توسعهدهنده پیشرو نرمافزارهای شبیهسازی ریاضی و محاسباتی، فاش کرد که یک باند باجافزار پس از نفوذ به شبکه این شرکت در ماه آپریل، اطلاعات بیش از ۱۰ هزار نفر را سرقت کرده است.
گروه تهدید ShadowSilk مسئول مجموعه جدیدی از حملات علیه نهادهای دولتی در آسیای مرکزی و آسیا-اقیانوسیه شناخته شده است که نزدیک به سه دوجین قربانی شناسایی شده و حملات عمدتاً بر سرقت دادهها متمرکز بوده است.
گروه هکری تحت حمایت دولت چین به نام Murky Panda (Silk Typhoon) از روابط مورد اعتماد در محیطهای ابری برای دستیابی به دسترسی اولیه به شبکهها و دادههای مشتریان پاییندستی سوءاستفاده میکند.