در حال بارگذاری

تمام نوشتههای برچسبخورده با "هک گیتهاب"
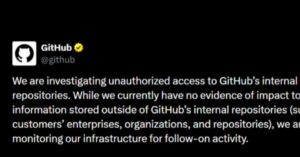
گیتهاب روز سهشنبه اعلام کرد که در حال بررسی دسترسی غیرمجاز به مخازن داخلی خود است، پس از اینکه عامل تهدید معروف به TeamPCP کد منبع و سازمانهای داخلی این پلتفرم را در یک انجمن جرایم سایبری برای فروش گذاشت.
گیتهاب تأیید کرد که پس از نصب یک افزونه مخرب VS Code توسط یکی از کارمندانش، حدود ۳۸۰۰ مخزن داخلی مورد نقض امنیتی قرار گرفتهاند.