



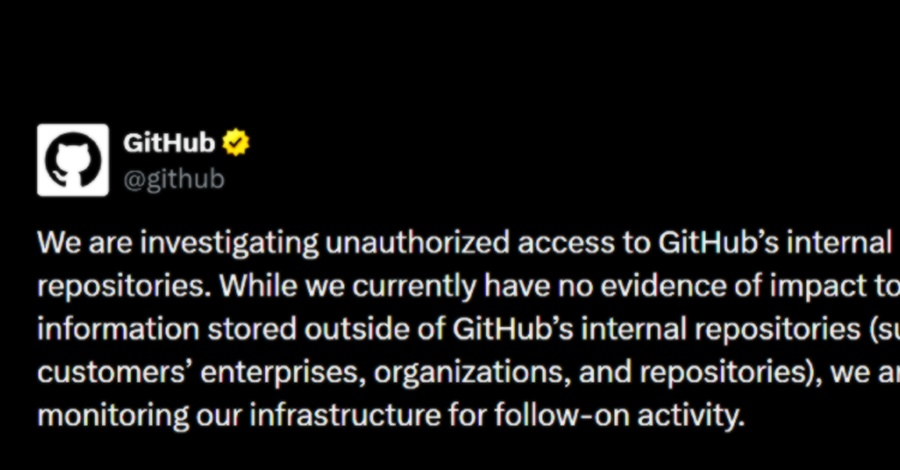
گیتهاب (GitHub) روز سهشنبه اعلام کرد که در حال بررسی دسترسی غیرمجاز به مخازن داخلی خود است، پس از آنکه گروه تهدید سایبری موسوم به TeamPCP کد منبع و سازمانهای داخلی این پلتفرم را با قیمت پایه ۵۰,۰۰۰ دلار در یک انجمن جرایم سایبری برای فروش عرضه کرد. این شرکت تابعه مایکروسافت اعلام کرد که شواهدی از تأثیر بر اطلاعات مشتریان ذخیرهشده خارج از مخازن داخلی گیتهاب وجود ندارد، اما زیرساختهای خود را بهدقت رصد میکند. در بهروزرسانی بعدی، گیتهاب فاش کرد که یک دستگاه کارمند از طریق یک افزونه مخرب (poisoned extension) در محیط توسعه مایکروسافت ویژوال استودیو کد (Microsoft Visual Studio Code) به خطر افتاده و حدود ۳,۸۰۰ مخزن داخلی استخراج شده است. این شرکت اقدام به تعویض اعتبارنامههای (credentials) حیاتی کرده است. گروه TeamPCP همچنین بسته پایتونی (Python package) رسمی مایکروسافت به نام durabletask را در مخزن PyPI آلوده کرد و سه نسخه مخرب ۱.۴.۱، ۱.۴.۲ و ۱.۴.۳ را منتشر ساخت. بدافزار جاسازیشده در این بسته که ماهانه حدود ۴۱۷,۰۰۰ بار دانلود میشود، یک ابزار سرقت اطلاعات (infostealer) چندمرحلهای است که قادر است اعتبارنامههای ارائهدهندگان ابری، مدیران رمز عبور و ابزارهای توسعهدهنده را سرقت کند و در محیطهای AWS و Kubernetes به سایر سیستمها گسترش یابد. این بدافزار که بخشی از کمپین کرم خودتکثیرشونده (self-replicating worm) موسوم به Mini Shai-Hulud است، از مکانیزم FIRESCALE برای یافتن آدرس پشتیبان سرور فرمانودهی (C2) از طریق پیامهای عمومی گیتهاب استفاده میکند.
کلمات کلیدی : هک گیتهاب, TeamPCP, افزونه مخرب ویژوال استودیو کد, بسته مخرب PyPI, بدافزار infostealer, کرم خودتکثیرشونده Mini Shai-Hulud

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.