تمام نوشتههای برچسبخورده با "وصله امنیتی مایکروسافت"
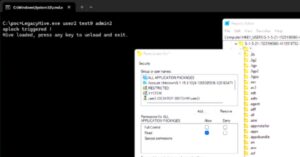
محقق امنیتی با نام مستعار Chaotic Eclipse یک اکسپلویت اثبات مفهوم (PoC) جدید به نام LegacyHive منتشر کرده است. این اکسپلویت به عنوان یک آسیبپذیری ارتقاء سطح دسترسی در سرویس پروفایل کاربری ویندوز توصیف شده که به بارگذاری دلخواه هایو مربوط میشود. سرویس پروفایل کاربری ویندوز که با نام ProfSvc نیز شناخته میشود، یک مؤلفه اصلی سیستم است که حسابهای کاربری و محیطهای آنها را مدیریت میکند.
مرکز امنیت سایبری بلژیک (CCB)، مرجع ملی امنیت سایبری این کشور، روز جمعه هشدار داد که عوامل تهدید اکنون در حال بهرهبرداری از یک آسیبپذیری بحرانی بهتازگی وصلهشده در Windows Netlogon در حملات سایبری هستند.
مایکروسافت یک آسیبپذیری امنیتی جدید را در نسخههای داخلی (On-Premise) Exchange Server فاش کرده است که گفته میشود بهطور فعال در محیط واقعی مورد بهرهبرداری قرار گرفته است. این آسیبپذیری با شناسه CVE-2026-42897 و امتیاز CVSS 8.1، بهعنوان یک باگ جعل هویت ناشی از نقص اسکریپتنویسی بینسایتی (XSS) توصیف شده است.
مایکروسافت در روز سهشنبه وصلههایی برای ۱۳۸ آسیبپذیری امنیتی در سراسر محصولات خود منتشر کرد، هرچند هیچکدام از آنها بهعنوان آسیبپذیریهای عمومی شناختهشده یا تحت حمله فعال فهرست نشدهاند. از میان ۱۳۸ نقص، ۳۰ مورد بحرانی، ۱۰۴ مورد مهم، سه مورد متوسط و یک مورد کمخطر ارزیابی شدهاند و ۶۱ آسیبپذیری بهعنوان باگهای افزایش سطح دسترسی طبقهبندی شدهاند.
تعدادی از آسیبپذیریهای بحرانی در محصولات Adobe، Fortinet، Microsoft و SAP در مرکز توجه انتشارات پچ سهشنبه آوریل قرار گرفتهاند. در صدر این فهرست، یک آسیبپذیری تزریق SQL قرار دارد که SAP Business Planning and Consolidation و SAP Business Warehouse را تحت تأثیر قرار میدهد (CVE-2026-27681، امتیاز CVSS: 9.9) و میتواند منجر به اجرای دستورات دلخواه پایگاه داده شود.
 144
مایکروسافت یک نقص امنیتی در Windows Admin Center را فاش کرده که اکنون وصله شده و میتوانست به مهاجم اجازه دهد سطح دسترسی خود را ارتقا دهد. این آسیبپذیری با شناسه CVE-2026-26119 ردیابی میشود.
مایکروسافت سال ۲۰۲۵ را با انتشار وصله برای ۵۶ آسیبپذیری امنیتی در محصولات مختلف پلتفرم ویندوز به پایان رساند که شامل یک آسیبپذیری است که بهطور فعال در دنیای واقعی مورد بهرهبرداری قرار گرفته است. از میان ۵۶ آسیبپذیری، سه مورد بحرانی و ۵۳ مورد با شدت مهم رتبهبندی شدهاند. دو نقص دیگر نیز در زمان انتشار بهعنوان عمومی شناختهشده فهرست شدهاند. این موارد شامل ۲۹ ارتقای سطح دسترسی، ۱۸ اجرای کد از راه دور