تمام نوشتههای برچسبخورده با "CISA KEV"
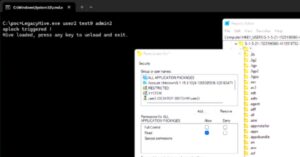
محقق امنیتی با نام مستعار Chaotic Eclipse یک اکسپلویت اثبات مفهوم (PoC) جدید به نام LegacyHive منتشر کرده است. این اکسپلویت به عنوان یک آسیبپذیری ارتقاء سطح دسترسی در سرویس پروفایل کاربری ویندوز توصیف شده که به بارگذاری دلخواه هایو مربوط میشود. سرویس پروفایل کاربری ویندوز که با نام ProfSvc نیز شناخته میشود، یک مؤلفه اصلی سیستم است که حسابهای کاربری و محیطهای آنها را مدیریت میکند.
آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA) یک آسیبپذیری با بالاترین سطح شدت در ویرایشگر محتوای Joomla (JCE) را به فهرست آسیبپذیریهای شناختهشده مورد سوءاستفاده (KEV) خود اضافه کرد. این نقص با شناسه CVE-2026-48907 و امتیاز CVSS 10.0 مربوط به کنترل دسترسی نامناسب بوده و میتواند اجرای کد دلخواه را ممکن سازد.
پالو آلتو نتورکس فاش کرد که «بهرهبرداری فعال» از یک آسیبپذیری اخیراً افشاشده در PAN-OS توسط یک عامل تهدید ناشناس را مشاهده کرده است که برای دسترسی غیرمجاز به پورتالهای GlobalProtect مورد سوءاستفاده قرار گرفته. این آسیبپذیری با شناسه CVE-2026-0257 (امتیاز CVSS: 7.8)، یک نقص دور زدن احراز هویت است که اجزای پورتال و گیتوی نرمافزار PAN-OS را تحت تأثیر قرار میدهد.
چکپوینت درباره بهرهبرداری فعال از یک آسیبپذیری بحرانی که بر استقرارهای Remote Access VPN و Mobile Access تأثیر میگذارد هشدار داده است؛ این سیستمها با پروتکل تبادل کلید منسوخ IKEv1 پیکربندی شدهاند. این آسیبپذیری با شناسه CVE-2026-50751 (امتیاز CVSS: 9.3) یک ضعف منطقی در اعتبارسنجی گواهی است که به مهاجم راه دور احراز هویتنشده اجازه میدهد احراز هویت کاربر را دور بزند.
آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA) یک نقص امنیتی با شدت بالا در نرمافزار سرور فایل چندپروتکلی SolarWinds Serv-U را به کاتالوگ آسیبپذیریهای شناختهشده مورد سوءاستفاده (KEV) اضافه کرده است. این آسیبپذیری با شناسه CVE-2026-28318 و امتیاز CVSS 7.5 ردیابی میشود و یک باگ منع سرویس (DoS) است که باعث کرش شدن سرویس میگردد.
آژانس امنیت سایبری و زیرساخت آمریکا (CISA) یک آسیبپذیری بحرانی در افزونه Cache Warmer شرکت Mirasvit، یک افزونه محبوب کش صفحه کامل برای Magento، را به فهرست آسیبپذیریهای شناختهشده مورد بهرهبرداری (KEV) اضافه کرد. این آسیبپذیری با شناسه CVE-2026-45247 و امتیاز CVSS 9.8، مربوط به deserialization دادههای غیرقابل اعتماد است و گزارشهایی از بهرهبرداری فعال از آن در محیط واقعی دریافت شده است.
آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA) یک نقص امنیتی با شدت بالا در Oracle WebLogic Server را به کاتالوگ آسیبپذیریهای شناختهشده مورد بهرهبرداری (KEV) اضافه کرد. این آسیبپذیری با شناسه CVE-2024-21182 و امتیاز CVSS 7.5، به مهاجم احراز هویتنشده امکان میدهد از طریق دسترسی شبکهای، کنترل سرورهای آسیبپذیر را در دست بگیرد.
آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA) یک آسیبپذیری بحرانی دور زدن احراز هویت در کنترلر Cisco Catalyst SD-WAN با شناسه CVE-2026-20182 را به فهرست آسیبپذیریهای بهرهبرداریشده شناختهشده (KEV) اضافه کرد و از سازمانهای دولتی خواست تا ۱۷ مه ۲۰۲۶ این مشکل را برطرف کنند.
بیش از ۱۰,۰۰۰ نمونه از Zimbra Collaboration Suite (ZCS) که به صورت آنلاین در معرض دید قرار دارند، در برابر حملات جاری که از یک آسیبپذیری امنیتی اسکریپتنویسی بینسایتی (XSS) سوءاستفاده میکنند، آسیبپذیر هستند.
آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA) یک آسیبپذیری حیاتی در F5 BIG-IP Access Policy Manager را به فهرست آسیبپذیریهای شناختهشده مورد بهرهبرداری (KEV) اضافه کرد. این نقص با شناسه CVE-2025-53521 و امتیاز CVSS v4 برابر با ۹.۳، میتواند به مهاجمان امکان اجرای کد از راه دور را بدهد.