در حال بارگذاری

تمام نوشتههای برچسبخورده با "CVE-2026-46331"
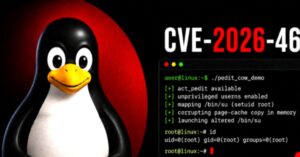
یک نقص در زیرسیستم کنترل ترافیک هسته لینوکس میتواند به کاربر محلی بدون امتیاز اجازه دهد تا در سیستمهای آسیبپذیر به دسترسی روت دست یابد. این آسیبپذیری با شناسه CVE-2026-46331 و نام مستعار «pedit COW» یک نوشتن خارج از محدوده در عملکرد ویرایش بسته (act_pedit) است که حافظه مشترک کش صفحه را خراب میکند.