



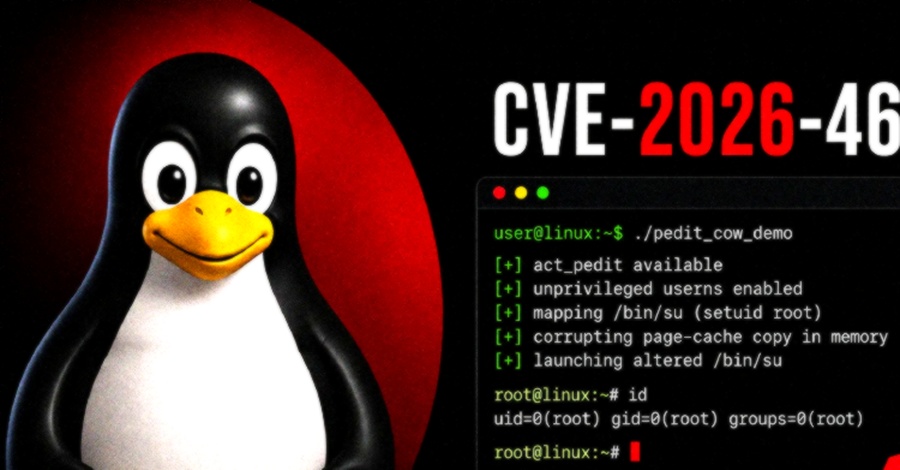
سیستمهای آسیبپذیر شامل RHEL 8، 9 و 10، Debian 13 (trixie) و Ubuntu از نسخه ۱۸.۰۴ تا ۲۶.۰۴ میشوند. دبیان نسخه trixie را از طریق کانال امنیتی خود وصله کرده، اما نسخههای ۱۱ و ۱۲ همچنان آسیبپذیر هستند. برای رفع این مشکل، نصب هسته وصلهشده و راهاندازی مجدد سیستم توصیه میشود. در صورت عدم امکان وصله فوری، دو راهکار موقت وجود دارد: مسدود کردن بارگذاری ماژول act_pedit یا غیرفعال کردن فضاهای نام کاربری بدون امتیاز (unprivileged user namespaces)؛ هرچند گزینه دوم ممکن است عملکرد کانتینرهای بدون روت (rootless containers) و برخی محیطهای CI را مختل کند. از آنجا که این آسیبپذیری حافظه کش را هدف قرار میدهد، ابزارهای بررسی یکپارچگی فایل قادر به شناسایی آن نیستند و هرگونه سیستم در معرض خطر باید به عنوان سیستم نفوذپذیر شده تلقی شود.
کلمات کلیدی : آسیبپذیری هسته لینوکس, افزایش امتیاز روت, CVE-2026-46331, اکسپلویت act_pedit, نوشتن خارج از محدوده لینوکس, وصله امنیتی RHEL و Ubuntu

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.