در حال بارگذاری

تمام نوشتههای برچسبخورده با "CVE-2026-53359"
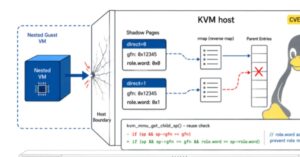
یک آسیبپذیری ۱۶ ساله در هسته لینوکس با نام Januscape به مهاجمان اجازه میدهد از ماشین مجازی فرار کرده و کدهای دلخواه را روی سیستم میزبان اجرا کنند.
یک باگ use-after-free در هایپروایزر KVM لینوکس میتواند از طریق یک ماشین مجازی مهمان فعال شده و وضعیت صفحه سایه هسته میزبان را خراب کند. این آسیبپذیری با نام «Januscape» و شناسه CVE-2026-53359 ردیابی میشود.