



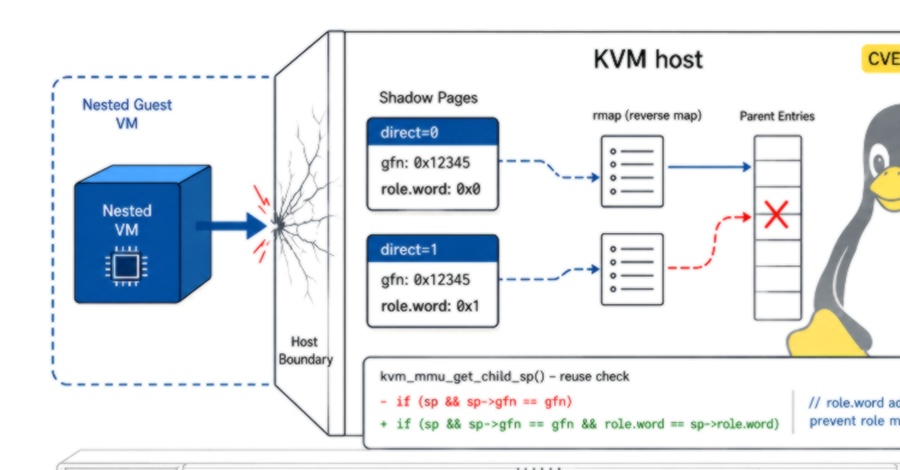
بهرهبرداری از این نقص نیازمند دسترسی روت درون ماشین مجازی و فعال بودن مجازیسازی تودرتو (nested virtualization) روی میزبان است؛ شرایطی که در محیطهای ابری چندمستأجره (multi-tenant) رایج است. مهاجم میتواند با اجاره یک نمونه واحد، کل میزبان فیزیکی را از کار انداخته و تمام ماشینهای مجازی دیگر روی همان سرور را تحت تأثیر قرار دهد. رفع این آسیبپذیری در ۱۹ ژوئن ۲۰۲۶ به شاخه اصلی هسته لینوکس ادغام شد و نسخههای پایدار اصلاحشده در ۴ جولای ۲۰۲۶ منتشر شدند. تا زمان انتشار وصله، غیرفعالسازی مجازیسازی تودرتو از طریق پارامترهای `kvm_intel.nested=0` یا `kvm_amd.nested=0` به عنوان راهحل موقت توصیه میشود. SUSE این آسیبپذیری را با امتیاز ۸.۸ (نسخه ۳.۱) و ۹.۳ (نسخه ۴.۰) ارزیابی کرده است.
کلمات کلیدی : آسیبپذیری KVM لینوکس, CVE-2026-53359, هایپروایزر لینوکس, مجازیسازی تودرتو, use-after-free هسته لینوکس, اکسپلویت مهمان به میزبان

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.