در حال بارگذاری

تمام نوشتههای برچسبخورده با "GRU روسیه"
یک حمله سایبری که در اواخر دسامبر ۲۰۲۵ شبکه برق لهستان را هدف قرار داد، به گروه هکری Sandworm حمایتشده توسط دولت روسیه مرتبط شده است که تلاش کرد بدافزار مخرب جدید پاککننده داده به نام DynoWiper را در طول حمله مستقر کند.
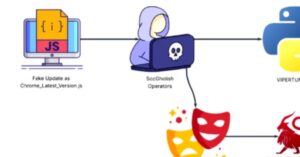
عاملان تهدید پشت خانواده بدافزار RomCom یک شرکت مهندسی عمران آمریکایی را از طریق لودر جاوا اسکریپت SocGholish هدف قرار دادند تا Mythic Agent را تحویل دهند.
مرکز امنیت سایبری ملی انگلستان (NCSC) به طور رسمی حملات بدافزار جاسوسی 'Authentic Antics' را به APT28 (Fancy Bear) نسبت داده است، تهدیدکنندهای که قبلاً به سرویس اطلاعات نظامی روسیه (GRU) مرتبط شده بود.
شورای اتحادیه اروپا سه فرد را به دلیل انجام "فعالیتهای سایبری مخرب" علیه استونی تحریم کرده است.