



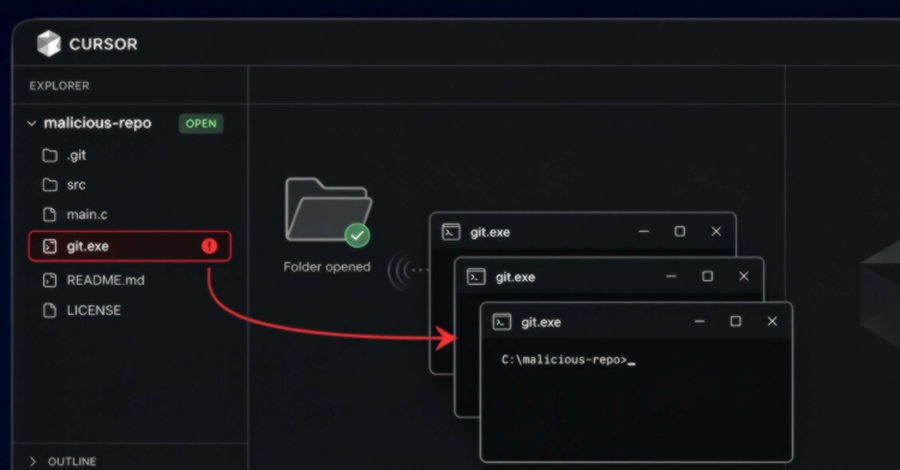
این آسیبپذیری منحصر به Cursor نیست؛ شرکت Cymulate در ژوئن ۲۰۲۶ همین کلاس از نقص را در ابزارهای هوش مصنوعی دیگر از جمله GitHub Copilot CLI، Gemini CLI و Codex نیز شناسایی کرد. واکنش اکثر شرکتها ناامیدکننده بوده است: GitHub پس از پرداخت جایزه، شدت آسیبپذیری را به «کم» کاهش داد؛ Google وصلهای منتشر نکرد؛ و OpenAI گزارش را با این استدلال که «مهاجمی که میتواند git.exe را جایگزین کند، از پیش دسترسی به سیستم دارد» رد کرد، در حالی که این سناریوی گزارششده نبود. تنها AWS با انتساب CVE-2026-10591 برای ابزار Kiro خود، آسیبپذیری مشابهی را وصله کرد. تا زمان انتشار وصله، کارشناسان توصیه میکنند مخازن ناشناس را در محیطهای ایزوله مانند Windows Sandbox باز کنید و پیش از باز کردن هر مخزن کلونشده، محتوای آن را بررسی کنید.
کلمات کلیدی : آسیبپذیری Cursor, امنیت ابزارهای هوش مصنوعی, حمله git.exe, نقص امنیتی GitHub Copilot, اجرای کد مخرب در IDE, وصله امنیتی Cursor

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.