






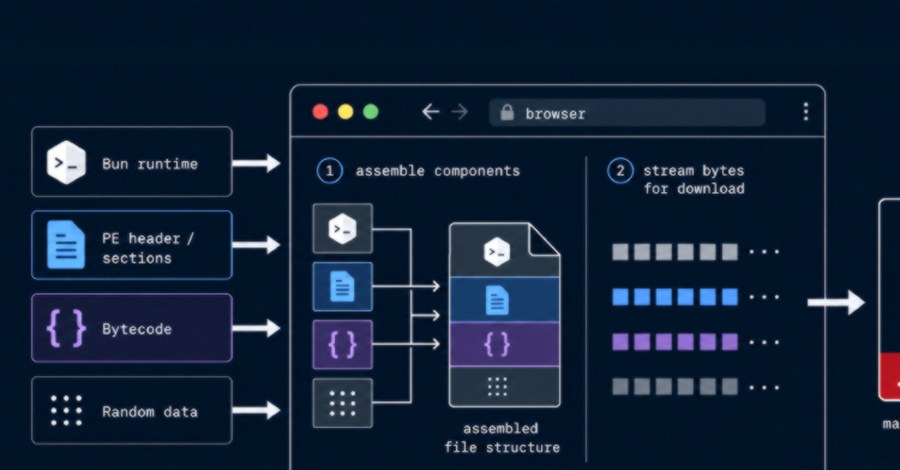
یک عملیات تبلیغات مخرب (malvertising) با نام «SourTrade» که از اواخر سال ۲۰۲۴ فعال بوده، با جعل هویت پلتفرمهایی نظیر TradingView، Solana و Luno، معاملهگران خرده و سرمایهگذاران ارز دیجیتال را در ۱۲ کشور و به ۲۵ زبان هدف قرار داده است. شرکت امنیتی Confiant در گزارشی که در ۲۳ ژوئیه ۲۰۲۶ منتشر کرد، فاش ساخت که این کمپین از یک روش فرار پیشرفته بهره میبرد: به جای ارائه یک فایل مخرب کامل، مرورگر قربانی را وادار میکند تا فایل اجرایی ویندوز را با استفاده از محیط اجرایی مشروع Bun و معماری ServiceWorker بهصورت محلی بسازد. بدین ترتیب هیچگاه یک فایل باینری کامل روی شبکه منتقل نمیشود و شناسایی مبتنی بر هش (hash-based detection) را دشوار میسازد. همچنین صفحات فرود این کمپین از اثر انگشتگیری (fingerprinting) برای تشخیص محققان و رباتها استفاده میکنند و تنها به قربانیان واقعی محتوای مخرب نمایش میدهند.
Confiant سه هش SHA-256 و فهرستی از ۹۶ دامنه مخرب منتشر کرده، اما هیچ عامل مشخصی را نام نبرده و تحلیل خود را تا لحظه قرارگیری فایل روی دیسک محدود کرده است. این شرکت همچنین در ۲۶ ژوئیه گزارش خود را اصلاح کرد و تأیید نمود که ادعای پیشین درباره اشاره Bitdefender به Bun در گزارش سپتامبر ۲۰۲۵ نادرست بوده است؛ از این رو انتساب قابلیتهای سرقت اطلاعات، کیلاگینگ (keylogging) و دسترسی از راه دور که در کمپین مرتبط مستند شدهاند، به نمونههای فعلی هنوز تأیید نشده است. توصیه اصلی برای کاربران آن است که نرمافزارهای معاملاتی و کیف پول دیجیتال را تنها از وبسایت رسمی سازنده دریافت کنند، نه از طریق تبلیغات.
کلمات کلیدی : تبلیغات مخرب ارز دیجیتال, کمپین SourTrade, جعل هویت پلتفرم معاملاتی, بدافزار Bun ویندوز, سرقت اطلاعات معاملهگران, امنیت کیف پول دیجیتال

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.