در حال بارگذاری

تمام نوشتههای برچسبخورده با "امنیت کیف پول دیجیتال"
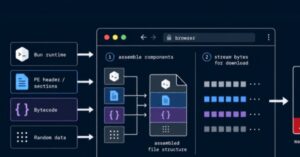
یک عملیات بدافزار تبلیغاتی با نام SourTrade مرورگر قربانیان را مجبور میکند تا فایل اجرایی نهایی ویندوز را خودشان بسازند؛ این عملیات از یک محیط اجرایی قانونی Bun بهعنوان پایه استفاده میکند و بهجای ارائه یک فایل مخرب کامل از یک URL ثابت، بدافزار را به صورت قطعهقطعه تحویل میدهد. شرکت Confiant که جزئیات این کمپین را در ۲۳ ژوئیه ۲۰۲۶ منتشر کرد، اعلام نمود که این عملیات از اواخر سال ۲۰۲۴ فعال بوده و با جعل هویت TradingView، Solana و Luno، معاملهگران خرده را هدف قرار داده است.