



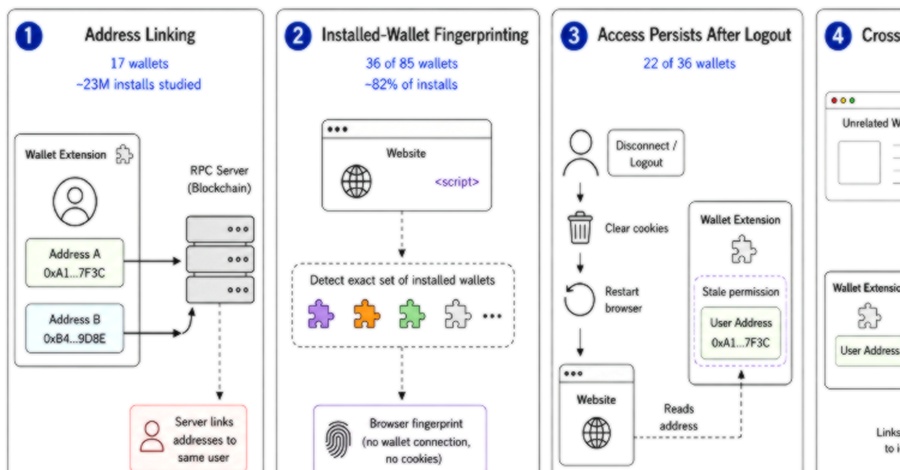
واکنش سازندگان کیفپولها به این یافتهها عمدتاً منفی بود؛ MetaMask آن را یک مشکل شناختهشده خواند و اعلام کرد برنامهای فوری برای رفع آن ندارد، Rabby آسیبپذیری را «عملاً غیرممکن» توصیف کرد، و OKX، Bybit، Backpack و Core آن را کمخطر یا خارج از حوزه مسئولیت خود دانستند. تنها Coinbase Wallet، Coin98 و Hana Wallet مشکل را برطرف کردند. این پژوهش که در ۷ ژوئیه روی arXiv منتشر شد، قرار است در کنفرانس PETS 2026 در کالگاری (۲۰ تا ۲۵ جولای) ارائه شود. محققان تأکید میکنند که این یک حمله هکری نیست، بلکه نشت اطلاعات در قالب عملکرد عادی این کیفپولهاست و راهحل اصلی نه هشدار به کاربران، بلکه بازطراحی استانداردهای اکوسیستم Web3 است.
کلمات کلیدی : امنیت کیفپول رمزارز, حریم خصوصی کریپتو, افزونه مرورگر کیفپول, ردیابی کاربران بلاکچین, آسیبپذیری MetaMask, نشت اطلاعات Web3

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.