



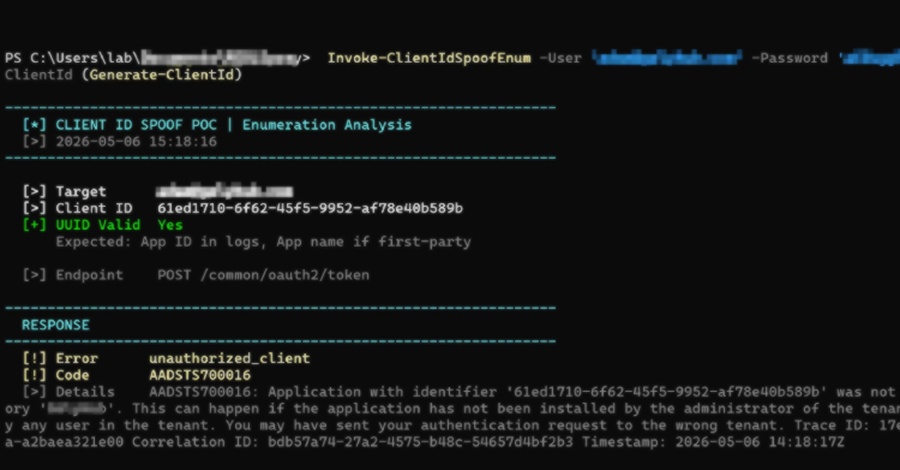
دو گروه تهدید مجزا از یک تکنیک جدید فرار از شناسایی موسوم به جعل شناسه کلاینت OAuth (OAuth client ID spoofing) در حملات ابری بهره میبرند. این روش به مهاجمان اجازه میدهد بدون ثبت هیچ رویداد ورود موفقی در سیستمهای مایکروسافت Entra ID، حسابهای کاربری را شناسایی و اعتبارنامههای سرقتشده را تأیید کنند. شرکت Proofpoint در این باره توضیح داد که مهاجمان با بهرهگیری از پاسخهای خطای متفاوت Entra ID در برابر شناسههای کلاینت معتبر و نامعتبر، میتوانند فهرستهای اعتبارنامه سرقتی را بدون ثبت ورود موفق بررسی کنند و به این ترتیب نقطه کور مهمی در تلهمتری (telemetry) ورود به سیستم ابری ایجاد میشود.
دو کمپین گسترده در اواخر دسامبر ۲۰۲۵ شناسایی شدهاند: گروه UNK_pyreq2323 با استفاده از بیش از ۷۰۰ هزار شناسه جعلی از زیرساخت AWS، بیش از یک میلیون حساب در نزدیک به ۴ هزار مستأجر (tenant) را هدف قرار داد و موجب قفل شدن حساب حدود ۲۸ درصد از کاربران هدف شد؛ گروه UNK_OutFlareAZ نیز با بهرهگیری از زیرساخت Cloudflare، بیش از ۲ میلیون کاربر را با ۳.۷ میلیون شناسه تصادفی جعلی هدف گرفت. Proofpoint هشدار داد که سیاستهای دسترسی مشروط (Conditional Access) مبتنی بر نام اپلیکیشن در برابر این حملات کارایی ندارند، زیرا شناسههای جعلی هیچ نام اپلیکیشنی در گزارشهای ورود ثبت نمیکنند.
کلمات کلیدی : جعل شناسه کلاینت OAuth, حملات ابری مایکروسافت, فرار از شناسایی Entra ID, سرقت اعتبارنامه ابری, دسترسی مشروط Conditional Access, تهدیدات امنیت سایبری ابری

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.