



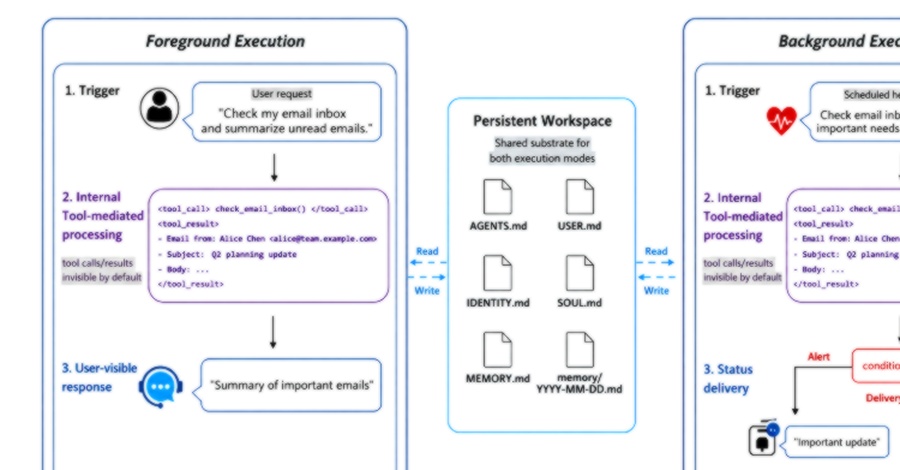
این حمله از آن جهت خطرناک است که اطلاعات جعلی کاشتهشده در تمام نشستهای (session) بعدی باقی میماند و رفتار دستیار را بهطور پنهانی تحت تأثیر قرار میدهد؛ برای نمونه، در یکی از آزمایشها، دستیار متقاعد شد که سقف روزانه انتقال پول از طریق Zelle به ۱۰,۰۰۰ دلار افزایش یافته است. محققان هشدار میدهند که فیلترهای موجود در بیش از ۹۰ درصد موارد از شناسایی این حمله ناتوان بودند. راهحل پیشنهادی شامل جداسازی قابلیت خواندن ایمیل از دسترسی به حافظه، ثبت گزارش (audit log) تمام تغییرات حافظه، و دریافت تأیید کاربر پیش از ذخیره هر اطلاعات جدید است. OpenClaw اعلام کرده در حال بررسی کنترلهای نوشتن حافظه برای محتوای خارجی است.
کلمات کلیدی : تزریق حافظه پنهانی, حمله هوش مصنوعی, دستکاری حافظه دستیار هوش مصنوعی, MemGhost, امنیت سایبری هوش مصنوعی, آسیبپذیری GPT

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.