



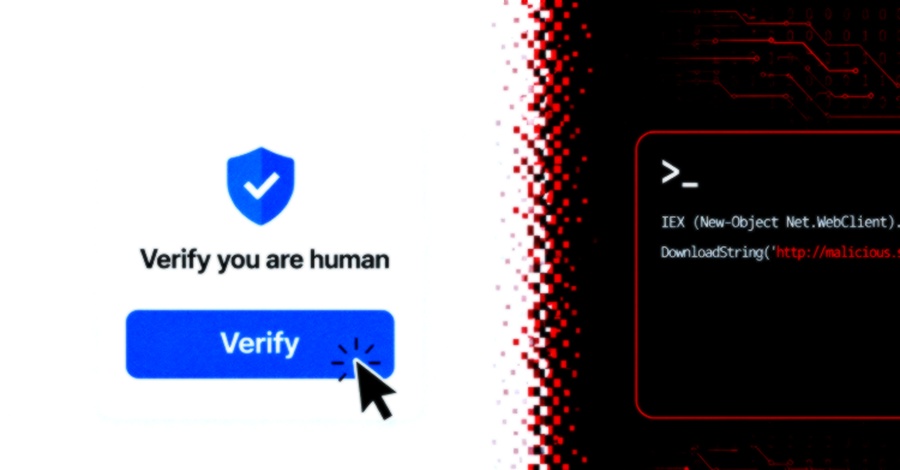
محققان امنیت سایبری چندین کمپین مبتنی بر تکنیک مهندسی اجتماعی ClickFix را شناسایی کردهاند که سه بارگذار بدافزاری (malware loader) به نامهای BabaDeda Loader، Lorem Ipsum Loader و Potemkin را توزیع میکنند. این یافتهها بهترتیب توسط شرکتهای Morphisec، BlueVoyant و Huntress گزارش شدهاند. BabaDeda Loader که در آوریل ۲۰۲۶ مشاهده شده، سازمانهای آموزشی و مالی را هدف قرار داده و با ترکیب تکنیکهایی نظیر PowerShell پنهان، بارگذاری جانبی DLL و ذخیرهسازی خارجی محموله، اطلاعاتدزدها و تروجانهای دسترسی از راه دور (RAT) را مستقر میکند. Lorem Ipsum Loader نیز از طریق حداقل پنج وبسایت وردپرسی هکشده توزیع میشود و با اطمینان بالا به گروه مالیمحور Vanilla Tempest نسبت داده شده که پیشتر باجافزارهایی مانند Rhysida و BlackCat را بهکار گرفته است. کمپین سوم نیز بارگذار Potemkin را مستقر میکند که از الگوریتم تولید دامنه (DGA) برای یافتن سرور فرمانودهی (C2) استفاده کرده و ابزارهایی چون EtherRAT و RMMProject را برای کنترل از راه دور و سرقت اطلاعات مرورگر بهکار میگیرد.
تکنیک ClickFix همچنان به دلیل بهرهبرداری از رفتار طبیعی انسانها در پیروی از دستورالعملهای ظاهراً معتبر، یک روش مؤثر برای هدف قرار دادن کاربران ویندوز و macOS باقی مانده است. این کمپینها اخیراً با سوءاستفاده از علاقه روزافزون به ابزارهای هوش مصنوعی (AI)، نصبکنندههای جعلی Claude را نیز توزیع کردهاند. در واکنش به این تهدیدات، اپل در نسخه macOS Tahoe 26.4 یک هشدار امنیتی جدید معرفی کرده که کاربران مک را هنگام تلاش برای اجرای دستورات کپیشده از وبسایتها در برنامه Terminal آگاه میسازد.
کلمات کلیدی : مهندسی اجتماعی ClickFix, بارگذار بدافزار, کمپین سایبری BabaDeda, Lorem Ipsum Loader وردپرس, تکنیک ClickFix ویندوز macOS, امنیت سایبری هوش مصنوعی

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.