تمام نوشتههای برچسبخورده با "مهندسی اجتماعی ClickFix"
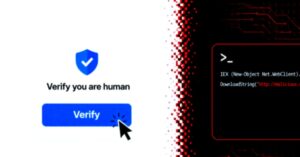
محققان امنیت سایبری چندین کمپین ClickFix را شناسایی کردهاند که سه لودر بدافزار به نامهای BabaDeda Loader، Lorem Ipsum Loader و Potemkin را توزیع میکنند. حملات مربوط به BabaDeda Loader که در آوریل ۲۰۲۶ مشاهده شده، سازمانهای آموزشی و مالی را هدف قرار دادهاند.
عامل تهدید شناخته شده به عنوان Storm-0249 احتمالاً در حال تغییر نقش خود از یک کارگزار دسترسی اولیه به استفاده از ترکیبی از تاکتیکهای پیشرفتهتر مانند جعل دامنه، بارگذاری جانبی DLL و اجرای پاورشل بدون فایل برای تسهیل حملات باجافزاری است. این روشها به آنها اجازه میدهد تا از دفاعها عبور کنند، به شبکهها نفوذ کنند، پایداری را حفظ کنند و بدون شناسایی عمل کنند که نگرانیهای جدی را برای
از ابتدای سال، گروه هکری ColdRiver با حمایت دولت روسیه از بدافزار جدید LostKeys برای سرقت فایلها در حملات جاسوسی علیه دولتهای غربی، روزنامهنگاران، اندیشکدهها و سازمانهای غیردولتی استفاده کرده است.
بدافزار لودر معروف به MintsLoader برای تحویل تروجان دسترسی از راه دور مبتنی بر PowerShell به نام GhostWeaver استفاده شده است.