تمام نوشتههای برچسبخورده با "باجافزار"
دادستانهای فدرال آمریکا اتهاماتی را علیه سه تبعه روسی فاش کردند و آنها را به ارائه خدمات هاستینگ ضدگلوله (BPH) به باندهای باجافزاری متهم کردند که بیش از ۶۲ میلیون دلار خسارت به قربانیان در سراسر جهان وارد کردهاند.
اداره کنترل داراییهای خارجی (OFAC) وزارت خزانهداری آمریکا، دو فرد و یک ارائهدهنده سرویس VPN را به دلیل فعالسازی فعالیتهای مخرب عوامل باجافزاری و سایر مجرمان سایبری، از جمله حملات باجافزاری علیه شهروندان آمریکایی، تحریم کرد. این VPN با نام First VPN Service (1VPNS) متهم شده است که ابزارهای خود را در اختیار گروههای باجافزاری قرار داده است.
گروه تهدید TeamPCP که پیشتر حملات زنجیره تأمین علیه Trivy، KICS و litellm را انجام داده بود، اکنون با انتشار دو نسخه مخرب از پکیج پایتون telnyx در PyPI، اقدام به سرقت اطلاعات حساس کاربران نموده است. این دو نسخه ۴.۸۷.۱ و ۴.۸۷.۲ در تاریخ ۲۷ مارس ۲۰۲۶ منتشر شده و قابلیتهای سرقت اعتبارنامه را درون فایلهای WAV پنهان کردهاند.
تعداد قربانیان باجافزار که حاضر به پرداخت به عوامل تهدید شدهاند، در سال گذشته به ۲۸ درصد کاهش یافته و به پایینترین سطح تاریخی رسیده است، علیرغم افزایش قابل توجه در تعداد حملات ادعا شده.
محققان امنیت سایبری توجه را به یک "کمپین گسترده" جلب کردهاند که به طور سیستماتیک محیطهای بومی ابری را هدف قرار داده تا زیرساخت مخرب برای بهرهبرداریهای بعدی ایجاد کند. این فعالیت که در حدود ۲۵ دسامبر ۲۰۲۵ مشاهده شد و به عنوان "کرم محور" توصیف گردید، از APIهای در معرض Docker، کلاسترهای Kubernetes، داشبوردهای Ray و سرورهای Redis همراه با آسیبپذیریهای اخیراً افشا شده سوءاستفاده کرد.
جریانهای غیرقانونی ارز دیجیتال در سال ۲۰۲۵ به رکورد ۱۵۸ میلیارد دلار رسید و روند سهساله کاهش مبالغ از ۸۶ میلیارد دلار در سال ۲۰۲۱ به ۶۴ میلیارد دلار در سال ۲۰۲۴ را معکوس کرد.
گوگل روز سهشنبه فاش کرد که چندین عامل تهدید، از جمله مهاجمان دولت-ملت و گروههای با انگیزه مالی، در حال بهرهبرداری از یک نقص امنیتی بحرانی که اکنون وصله شده در RARLAB WinRAR هستند تا دسترسی اولیه برقرار کرده و طیف متنوعی از بارهای مخرب را مستقر کنند.
نایک در حال بررسی آنچه که به عنوان "یک حادثه امنیت سایبری احتمالی" توصیف کرده است، پس از اینکه باند باجافزار World Leaks حجم 1.4 ترابایت فایل را که ادعا میشود از این غول صنعت پوشاک ورزشی سرقت شده، افشا کرد.
هکرها اطلاعات شخصی و تماس متعلق به بیش از 29.8 میلیون حساب کاربری SoundCloud را پس از نفوذ به سیستمهای پلتفرم پخش صوتی به سرقت بردهاند.
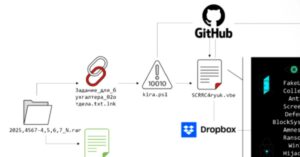
یک کمپین فیشینگ چند مرحلهای جدید مشاهده شده است که کاربران در روسیه را با باجافزار و یک تروجان دسترسی از راه دور به نام Amnesia RAT هدف قرار میدهد.