






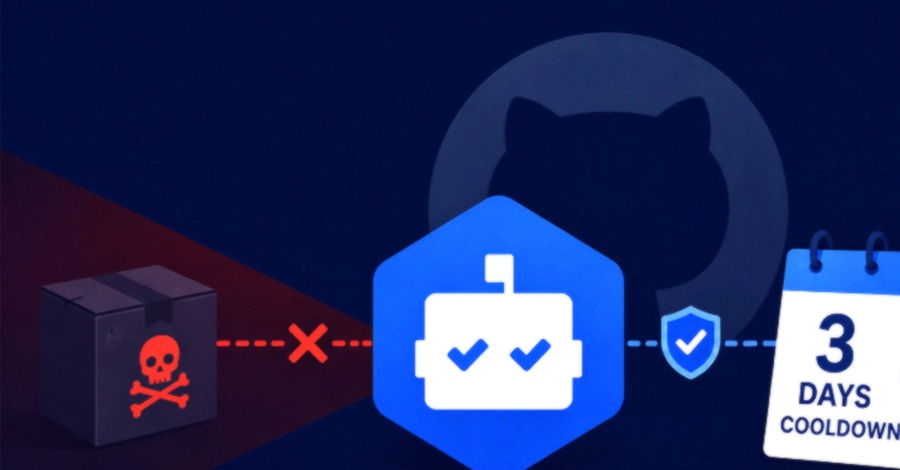
گیتهاب (GitHub) از یک مکانیزم جدید تأخیر زمانی (cooldown) در ابزار دیپندابات (Dependabot) خود رونمایی کرد که بر اساس آن، این ابزار حداقل سه روز پس از انتشار یک نسخه صبر میکند و سپس درخواست ادغام (pull request) را باز میکند. هدف از این قابلیت، مقابله با حملات زنجیره تأمین (supply chain attacks) است که در آنها عوامل تهدید نسخههای آلودهای از بستههای نرمافزاری محبوب منتشر میکنند که پیش از حذف از مخزن، به سرعت توسط پروژههای دیگر دریافت میشوند. این بازه سهروزه تنها برای بهروزرسانیهای نسخه اعمال میشود و بهروزرسانیهای امنیتی همچنان بلافاصله ارسال خواهند شد. کاربران میتوانند این مقدار پیشفرض را از طریق فایل پیکربندی dependabot.yml تغییر دهند.
گیتهاب تأکید کرد که این کنترل تنها یکی از لایههای دفاعی است و در برابر حملاتی که بازه زمانی طولانیتری دارند، مانند درهای پشتی (backdoors) پنهان در نسخهها یا خرابکاری نگهدارندگان، کارایی چندانی ندارد. این اقدام همزمان با اعلام شاخص بستههای پایتون (PyPI) صورت میگیرد که قصد دارد افزودن فایلهای جدید به نسخههای منتشرشده را پس از ۱۴ روز مسدود کند تا از مسمومسازی نسخههای قدیمی و مورد اعتماد جلوگیری شود. کنترلهای مشابهی نیز در اکوسیستمهای بستهنرمافزاری دیگر از جمله npm، PyPI، Ruby و VS Code در طول سال گذشته اعمال شدهاند.
کلمات کلیدی : گیتهاب دیپندابات, حملات زنجیره تأمین, مکانیزم تأخیر زمانی Dependabot, امنیت بستههای نرمافزاری, PyPI امنیت, بهروزرسانی امنیتی GitHub

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.