تمام نوشتههای برچسبخورده با "حملات زنجیره تأمین"
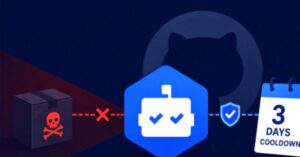
گیتهاب یک مکانیزم انتظار جدید در Dependabot معرفی کرده است که به این ابزار اجازه میدهد حداقل سه روز پس از انتشار یک نسخه، قبل از باز کردن درخواست pull صبر کند تا از پذیرش بستههای مخرب جلوگیری شود.
گیتهاب و PyPI (فهرست بستههای پایتون) یک مکانیزم مبتنی بر زمان در ابزار مدیریت وابستگی Dependabot معرفی کردهاند تا در برابر حملات زنجیره تامین محافظت کرده و تأثیر آنها را محدود کنند.
عوامل تهدید مرتبط با عملیات باجافزار Anubis در حال بهرهبرداری از آسیبپذیری Citrix Bleed 2 (CVE-2025-5777) برای دستیابی به دسترسی اولیه مشاهده شدهاند. این گروهها از ابزارهای مدیریت و نظارت از راه دور (RMM)، دسترسی به اعتبارنامهها و روشهای حرکت جانبی بهره میگیرند.
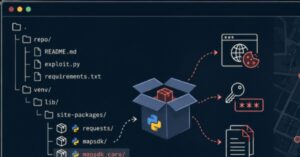
مهاجمان یک تروجان سرقت داده را درون کدهای اکسپلویت جعلی پنهان کردهاند که محققان امنیتی را هدف قرار میدهد. این بدافزار با نام ChocoPoC، از طریق مخازن پایتون در گیتهاب که ادعا میکنند آسیبپذیریهای CVE جدید را اکسپلویت میکنند منتشر میشود و با اجرا، رمزهای عبور، کوکیهای مرورگر و فایلها را سرقت کرده و دسترسی کامل به سیستم قربانی را به مهاجم میدهد.
گیتهاب تأیید کرد که پس از نصب یک افزونه مخرب VS Code توسط یکی از کارمندانش، حدود ۳۸۰۰ مخزن داخلی مورد نقض امنیتی قرار گرفتهاند.
نوشتههای ویژه

محققان امنیت سایبری چهار بسته جدید npm حاوی بدافزار سرقت اطلاعات کشف کردهاند که یکی از آنها کلونی از کرم Shai-Hulud است که توسط TeamPCP به صورت متنباز منتشر شده است. بستههای شناساییشده شامل chalk-tempalte، axios-util@، axois-utils و color-style-utils میباشند.
یک عامل تهدید با پیوندهای چینی مسئول نفوذ پنج ماهه به یک ارائهدهنده خدمات IT روسی شناخته شده که نشاندهنده گسترش فعالیت این گروه هکری به این کشور فراتر از آسیای جنوب شرقی و آمریکای جنوبی است.
محققان امنیت سایبری دو نقص امنیتی در Wondershare RepairIt را افشا کردهاند که دادههای خصوصی کاربران را در معرض خطر قرار داده و احتمالاً سیستم را در برابر دستکاری مدلهای هوش مصنوعی و خطرات زنجیره تأمین آسیبپذیر کرده است.
گیتهاب مجموعهای از دفاعها علیه حملات زنجیره تأمین در پلتفرم معرفی میکند که اخیراً منجر به چندین حادثه بزرگ شده است
گوگل راهاندازی ابتکار جدیدی به نام OSS Rebuild را برای تقویت امنیت اکوسیستم بستههای متنباز و جلوگیری از حملات زنجیره تأمین نرمافزار اعلام کرده است.