آرشیو "بهمن, 1404"
دو افزونه مخرب در بازار Visual Studio Code (VSCode) مایکروسافت که در مجموع 1.5 میلیون بار نصب شدهاند، دادههای توسعهدهندگان را به سرورهای مستقر در چین منتقل میکنند.
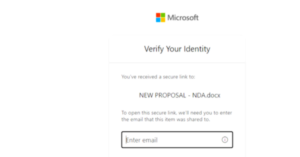
مایکروسافت درباره یک کمپین چند مرحلهای فیشینگ مهاجم-در-میانه (AitM) و سازش ایمیل تجاری (BEC) که چندین سازمان در بخش انرژی را هدف قرار داده است، هشدار داده است. این کمپین از سرویسهای اشتراکگذاری فایل SharePoint برای ارسال بارهای مخرب فیشینگ سوءاستفاده کرده و برای حفظ پایداری و فرار از آگاهی کاربران، بر ایجاد قوانین صندوق ورودی تکیه داشته است.
آژانس امنیت سایبری و امنیت زیرساختها (CISA) در ایالات متحده درباره سوءاستفاده فعال از چهار آسیبپذیری که نرمافزارهای سازمانی Versa و Zimbra، فریمورک ابزار فرانتاند Vite و فرمتکننده کد Prettier را تحت تأثیر قرار میدهد، هشدار داد.
دادستانهای فدرال کارولینای جنوبی اعلام کردند که دو تبعه ونزوئلایی که به سرقت صدها هزار دلار از بانکهای آمریکایی در یک طرح جکپاتینگ خودپرداز محکوم شدهاند، پس از گذراندن دوران محکومیت خود اخراج خواهند شد.
یک کمپین هماهنگ شده مشاهده شده است که یک آسیبپذیری بحرانی اخیراً افشا شده را هدف قرار میدهد که به مدت ۱۱ سال در سرور GNU InetUtils telnetd وجود داشته است.
محققان امنیت سایبری جزئیات خانواده باجافزار جدیدی به نام Osiris را فاش کردهاند که در نوامبر ۲۰۲۵ یک اپراتور بزرگ فرانشیز خدمات غذایی در جنوب شرقی آسیا را هدف قرار داد. این حمله از درایور مخربی به نام POORTRY به عنوان بخشی از تکنیک شناختهشدهای با عنوان آوردن درایور آسیبپذیر خود (BYOVD) برای خلع سلاح کردن نرمافزارهای امنیتی استفاده کرد، تیم شکارچی تهدید Symantec و Carbon Black
فورکهای محبوب Microsoft Visual Studio Code (VS Code) مبتنی بر هوش مصنوعی (AI) مانند Cursor، Windsurf، Google Antigravity و Trae، افزونههایی را توصیه میکنند که در رجیستری Open VSX وجود ندارند و این امر بهطور بالقوه میتواند درب را به روی خطرات زنجیره تأمین باز کند، زمانی که مهاجمان بدخواه بستههای مخربی را تحت این نامها منتشر کنند.
 138
یک آسیبپذیری امنیتی بحرانی جدید در n8n، یک پلتفرم متنباز اتوماسیون گردش کار، افشا شده است که میتواند به یک مهاجم احراز هویت شده اجازه دهد دستورات دلخواه سیستمی را بر روی میزبان زیرساختی اجرا کند. این آسیبپذیری با شناسه CVE-2025-68668 ردیابی میشود و امتیاز ۹.۹ در سیستم امتیازدهی CVSS دارد. این مورد به عنوان یک شکست در مکانیسم حفاظتی توصیف شده است. ولادیمیر از آزمایشگاههای تحقیقاتی Cyera
 151
شرکت مدیریت ادعاها و ریسک سجویک تایید کرده است که شرکت فرعی پیمانکار فدرال خود، سجویک راهکارهای دولتی، قربانی یک نقض امنیتی شده است.
 153
به کاربران پکیج npm با نام "@adonisjs/bodyparser" توصیه میشود که به دنبال افشای یک آسیبپذیری امنیتی بحرانی که در صورت بهرهبرداری موفقیتآمیز، میتواند به مهاجم از راه دور اجازه نوشتن فایلهای دلخواه در سرور را بدهد، به آخرین نسخه بهروزرسانی کنند. این نقص که با شناسه CVE-2026-21440 (امتیاز CVSS: 9.2) ردیابی میشود، به عنوان یک مشکل path traversal که بخش multipart در AdonisJS را تحت تأثیر قرار میدهد، توصیف شده است.