آرشیو "اردیبهشت, 1405"
یک آسیبپذیری بحرانی در برخی پیکربندیهای عامل انتقال ایمیل متنباز Exim میتواند توسط یک مهاجم راه دور احراز هویتنشده برای اجرای کد دلخواه مورد بهرهبرداری قرار گیرد.
مایکروسافت در روز سهشنبه وصلههایی برای ۱۳۸ آسیبپذیری امنیتی در سراسر محصولات خود منتشر کرد، هرچند هیچکدام از آنها بهعنوان آسیبپذیریهای عمومی شناختهشده یا تحت حمله فعال فهرست نشدهاند. از میان ۱۳۸ نقص، ۳۰ مورد بحرانی، ۱۰۴ مورد مهم، سه مورد متوسط و یک مورد کمخطر ارزیابی شدهاند و ۶۱ آسیبپذیری بهعنوان باگهای افزایش سطح دسترسی طبقهبندی شدهاند.
محققان امنیت سایبری نسبت به کمپین جدیدی با نام GemStuffer هشدار میدهند که مخزن RubyGems را با بیش از ۱۵۰ بسته مخرب هدف قرار داده و از این رجیستری بهعنوان کانال استخراج داده بهجای توزیع بدافزار استفاده میکند.
یک محقق امنیت سایبری، اکسپلویتهای اثبات مفهوم (PoC) برای دو آسیبپذیری وصلهنشده ویندوز مایکروسافت با نامهای YellowKey و GreenPlasma منتشر کرده است که شامل دور زدن BitLocker و یک نقص ارتقاء سطح دسترسی میشوند.
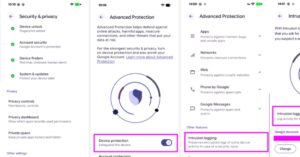
گوگل روز سهشنبه یک ویژگی جدید اختیاری اندروید به نام «ثبت نفوذ» را برای ذخیره گزارشهای جنایی جهت تحلیل بهتر حملات نرمافزارهای جاسوسی پیشرفته معرفی کرد. این قابلیت که بخشی از حالت حفاظت پیشرفته است، امکان ثبت گزارشهای پایدار و حافظ حریم خصوصی را برای بررسی دستگاهها در صورت مشکوک بودن به نفوذ فراهم میکند.
مایکروسافت یک مشکل شناختهشده را که باعث میشد برخی سیستمهای ویندوز ۱۱ پس از نصب بهروزرسانیهای امنیتی آوریل ۲۰۲۶ وارد حالت بازیابی BitLocker شوند، برطرف کرده است.
مایکروسافت یک باگ در Windows Autopatch را برطرف کرد که باعث میشد بهروزرسانیهای درایور محدودشده توسط سیاستهای مدیریتی، روی برخی دستگاههای ویندوزی تحت مدیریت Autopatch در اتحادیه اروپا نصب شوند.
فاکسکان، بزرگترین تولیدکننده الکترونیک جهان، اعلام کرد که برخی از کارخانههای آمریکای شمالیاش پس از یک حمله سایبری در حال بازگشت به عملیات عادی هستند.

 61
مایکروسافت اعلام کرد برخی از مشتریان در دانلود و نصب آفیس روی دستگاههای ویندوز 365 خود با مشکل مواجه هستند.
Exim بهروزرسانیهای امنیتی برای رفع یک مشکل امنیتی جدی منتشر کرده که برخی پیکربندیها را تحت تأثیر قرار داده و میتواند منجر به خرابی حافظه و اجرای کد احتمالی شود. این آسیبپذیری با شناسه CVE-2026-45185 ردیابی شده و به عنوان use-after-free توصیف گردیده است.