آرشیو "تیر, 1405"
سرویس امنیتی اوکراین (SSU) اعلام کرد که به همراه دفتر تحقیقات فدرال آمریکا (FBI)، یک کمپین طولانیمدت سازماندهیشده توسط سرویسهای اطلاعاتی روسیه را کشف کرده که هدف آن نفوذ به حسابهای پیامرسان مقامات دولتی، نظامیان، سیاستمداران و فعالان در اوکراین، اروپا و آمریکا بوده است.
یک ابزار کدنویسی هوش مصنوعی که وظیفه کلون کردن و راهاندازی یک ریپازیتوری بهظاهر بیخطر در گیتهاب را دارد، میتواند یک محموله مخرب را اجرا کند که برای اسکنرهای امنیتی، عوامل هوش مصنوعی و بازبینان انسانی کاملاً نامرئی باقی میماند.
FBI و CISA هشدار ماه مارس خود درباره فیشینگ حسابهای سیگنال توسط سرویس اطلاعاتی روسیه را بهروزرسانی کردند. مهاجمان اکنون قربانیان را فریب میدهند تا کلید بازیابی پشتیبان سیگنال خود را تحویل دهند. با یکبار دریافت این کلید، مهاجم میتواند پشتیبان حساب را بازیابی کرده، تاریخچه پیامهای خصوصی و گروهی را بخواند و کنترل حساب را در دست بگیرد؛ بدتر آنکه این کلید همچنان معتبر باقی میماند.
یک کمپین حمله سایبری تازه کشفشده مشاهده شده که خانوادهای از بدافزارهای مستندنشده به نام SharkLoader را توزیع میکند که به عنوان یک لودر برای استقرار Cobalt Strike Beacon بر روی سیستمهای آلوده عمل میکند. کسپرسکی که این فعالیت را تحت نام StrikeShark دنبال میکند، اعلام کرد این کمپین یک سازمان دیپلماتیک در اندونزی و سازمانهای دولتی در تایوان را هدف قرار داده است.
یک عامل تهدید پیشرفته و مستمر (APT) چینیزبان با یک بکدر سفارشی جدید به نام TinyRCT در قالب حملات سایبری علیه نهادهای دولتی و زیرساختهای حیاتی در جنوبشرق آسیا مرتبط شده است. این فعالیت که بهویژه شرکتهای دولتی در بخشهای انرژی و دولت را هدف قرار داده، به عامل تهدیدی به نام CL-STA-1062 نسبت داده شده که شبکههای Palo Alto آن را شناسایی کرده است.
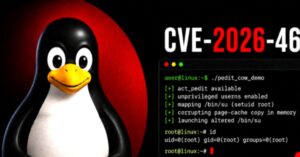
یک نقص در زیرسیستم کنترل ترافیک هسته لینوکس میتواند به کاربر محلی بدون امتیاز اجازه دهد تا در سیستمهای آسیبپذیر به دسترسی روت دست یابد. این آسیبپذیری با شناسه CVE-2026-46331 و نام مستعار «pedit COW» یک نوشتن خارج از محدوده در عملکرد ویرایش بسته (act_pedit) است که حافظه مشترک کش صفحه را خراب میکند.
یک نقص با شدت بالا در Amazon Q Developer به یک مخزن مخرب اجازه میداد تا دستوراتی را اجرا کرده و اعتبارنامههای ابری توسعهدهنده را سرقت کند. مسیر کوتاه بود: توسعهدهنده مخزن را باز میکند، به فضای کاری اعتماد میکند و Amazon Q بقیه کار را انجام میدهد. آمازون این آسیبپذیری را که با شناسه CVE-2026-12957 و امتیاز CVSS 8.5 ردیابی میشود، وصله کرده است.
FBI و CISA هشدار میدهند که یک کمپین فیشینگ مرتبط با سرویسهای اطلاعاتی روسیه که کاربران سیگنال را هدف قرار میدهد، به سرقت کلیدهای بازیابی پشتیبان سیگنال تکامل یافته و به مهاجمان امکان دسترسی به پیامهای تاریخی قربانیان را میدهد.
آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA) یک آسیبپذیری بحرانی اجرای کد از راه دور در نرمافزارهای مدیریت داده محصول و مدیریت چرخه عمر محصول PTC Windchill PDMLink و PTC FlexPLM را به فهرست آسیبپذیریهای شناختهشده مورد بهرهبرداری (KEV) خود اضافه کرد.
DirtyClone یک آسیبپذیری جدید در هسته لینوکس از خانواده DirtyFrag است که به کاربر محلی اجازه میدهد از طریق بستههای شبکه کلونشده، حافظه پشتیبانگیریشده توسط فایل را خراب کرده و دسترسی روت به دست آورد. این نقص با شناسه CVE-2026-43503 و امتیاز CVSS 8.8 ردیابی میشود.