آرشیو "خرداد, 1405"
بازیگران مخرب در حال سوءاستفاده از چندین آسیبپذیری امنیتی در Fortinet FortiSandbox هستند. شرکت اطلاعات تهدید Defused Cyber اعلام کرد که در ۲۴ ساعت گذشته بهرهبرداری از CVE-2026-39813، CVE-2026-39808 و CVE-2026-25089 را مشاهده کرده است.
محققان امنیت سایبری دو نوع ویندوزی ناشناخته از بکدوری که تصور میشد مختص لینوکس است به نام SprySOCKS را شناسایی کردند که از تکنیکهای مبتنی بر درایور برای پنهانکاری استفاده میکنند.
گروه هکری تحت حمایت دولت کره شمالی موسوم به ScarCruft (معروف به APT37) با استفاده از پیامهای فیشینگ هدفمند که اعلانهای امنیتی حساب مایکروسافت را جعل میکنند، بدافزار جدیدی به نام NarwhalRAT را توزیع میکند.
سیسکو بهروزرسانیهای امنیتی برای یک نقص امنیتی با شدت متوسط در Catalyst SD-WAN Manager منتشر کرده است که بهطور فعال در محیط واقعی مورد سوءاستفاده قرار گرفته است. این آسیبپذیری با شناسه CVE-2026-20262 ردیابی شده و امتیاز CVSS آن ۶.۵ از ۱۰ است.
آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA) یک نقص امنیتی در افزونه LiteSpeed cPanel را به فهرست آسیبپذیریهای شناختهشده مورد سوءاستفاده (KEV) خود اضافه کرده و از سازمانهای فدرال خواسته است تا ۱۸ ژوئن ۲۰۲۶ وصلههای مربوطه را اعمال کنند. این آسیبپذیری با شناسه CVE-2026-54420 و امتیاز CVSS 8.5، به عنوان یک مورد ارتقای سطح دسترسی غیرمجاز توصیف شده است.
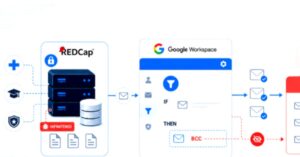
یک گروه جاسوسی مرتبط با چین بیش از یک سال در شبکههای تحقیقاتی پزشکی، دانشگاهی و نظامی آمریکای شمالی پنهان ماند و بهآرامی اطلاعات تحقیقاتی حساس و ایمیلهای دفاعی را به سرقت برد. نقطه نفوذ، یک درب پشتی روی سرورهای تحقیقاتی REDCap بود که اعتبارنامههای ورود را میدزدید. روش استخراج اطلاعات غیرمعمول بود: مهاجمان قوانین Google Workspace قربانیان را دستکاری کردند تا هر پیامی را کپی کنند.
محققان امنیت سایبری دو کمپین مخرب سایبری را شناسایی کردهاند که شباهتهایی با یک گروه تهدید مستمر کره شمالی موسوم به Contagious Interview (همچنین شناختهشده با نامهای Famous Chollima، HexagonalRodent و Void Dokkaebi) دارند. بر اساس گزارش منتشرشده توسط Proofpoint، این عامل تهدید با استفاده از موضوعات استخدام برای نقشهای توسعهدهنده یا بررسی کد، کمپینهای فیشینگ را سازماندهی میکند.
محققان امنیت سایبری یک شبکه از ۱۵۲ افزونه گوگل کروم کشف کردهاند که به عنوان افزودنیهای والپیپر زنده برای تب جدید عمل میکنند و یک خانواده برنامه بالقوه ناخواسته (PUP) را توزیع مینمایند. این خوشه شامل ۳۸ حساب ناشر جداگانه در فروشگاه وب کروم و سه بکاند برند است و در مجموع ۱۰۵ هزار بار نصب شدهاند.
یک مهاجم فایلهای جاوااسکریپت مورد اعتماد مورد استفاده در سایتهای وردپرسی که از PushEngage، OptinMonster و TrustPulse استفاده میکنند را دستکاری کرد و آنها را به ابزاری برای نفوذ به سایتها تبدیل نمود. هنگامی که مدیر سایت وارد سیستم بود و فایل بارگذاری میشد، کد مخرب یک حساب مدیریتی تحت کنترل مهاجم ایجاد کرده و یک افزونه مخفی نصب میکرد که راهی برای بازگشت مجدد باز میگذاشت. بازدیدکنندگان عادی این کد را فعال نمیکردند.
محققان امنیت سایبری جزئیاتی از فعالیتهای کلاهبردارانهای را فاش کردهاند که کاربران خاورمیانه و شمال آفریقا را از طریق حسابهای جعلی فیسبوک با جعل هویت سیاستمداران، چهرههای عمومی و سازمانهای معتبر هدف قرار میدهند و پیشنهادات دروغینی مانند بستههای اینترنت رایگان، جبران خسارت مالی و برنامههای یارانه دولتی را تبلیغ میکنند.