آرشیو "خرداد, 1405"
مهاجمان این هفته کنترل بیش از ۴۰۰ بسته در مخزن کاربری Arch (AUR) را در دست گرفتند و اسکریپتهای ساخت آنها را بازنویسی کردند تا یک سارق اعتبارنامه روی هر دستگاهی که آنها را کامپایل میکند نصب شود. این بدافزار یک باینری Rust است که برای سرقت اسرار توسعهدهندگان طراحی شده و در صورت دسترسی با سطح root، میتواند یک روتکیت eBPF را نیز برای پنهان کردن خود بارگذاری کند.
گوگل روز جمعه اعلام کرد که علیه یک شبکه جرایم سایبری چینی اقدام حقوقی انجام میدهد و آن را به استفاده از هوش مصنوعی جمینی برای ارسال پیامکهای فیشینگ علیه شهروندان آمریکایی متهم کرده است. این شبکه مسئول توسعه و مدیریت یک کیت نرمافزاری فیشینگ بهعنوان سرویس (PhaaS) به نام Outsider معرفی شده است.
یک گروه مرتبط با چین به جای پنهان شدن در لپتاپها و سرورهایی که مدافعان بیشترین نظارت را بر آنها دارند، نزدیک به یک دهه درون سیستم ورود لینوکس پنهان ماند. شرکت Sygnia که این گروه را با نام Velvet Ant ردیابی میکند، اعلام کرد که این گروه اجزای PAM و OpenSSH را که تعیین میکنند چه کسی مجاز به ورود است، درب پشتی کرده است.
محققان امنیت سایبری از یک کلاس جدید حمله پرده برداشتند که میتواند عوامل کدنویسی هوش مصنوعی را فریب دهد تا کدهای دلخواه را روی دستگاههای توسعهدهندگان اجرا کنند. این حمله که توسط Tenet Security با نام Agentjacking معرفی شده، از طریق یک گزارش خطای جعلی ساختهشده با Sentry، پلتفرم متنباز ردیابی خطا و نظارت بر عملکرد، فعال میشود.
دو کمپین حمله سایبری همراستا با روسیه به بهرهبرداری از یک آسیبپذیری امنیتی در WinRAR برای هدف قرار دادن سازمانهای اوکراینی ادامه میدهند، تقریباً یک سال پس از انتشار وصلههای این آسیبپذیری. این فعالیت توسط Trend Micro به Earth Dahu (معروف به Gamaredon) و SHADOW-EARTH-066 (معروف به UAC-0226) نسبت داده شده و شامل بهرهبرداری از CVE-2025-8088، یک نقص پیمایش مسیر است.

 56
محققان دانشگاه تورنتو یک کرم رایانهای مبتنی بر هوش مصنوعی را به عنوان اثبات مفهوم ساخته و آزمایش کردهاند که از یک مدل زبانی بزرگ متنباز میزبانیشده به صورت محلی استفاده میکند تا در شبکه حرکت کند، استراتژیهای حمله سفارشی برای هر هدف تولید کند و بدون دخالت انسان و بدون استفاده از سرویسهای هوش مصنوعی تجاری، خود را تکثیر نماید.
گوگل بهروزرسانیهای امنیتی برای رفع ۷۴ آسیبپذیری منتشر کرده است که یکی از آنها تحت بهرهبرداری فعال قرار دارد. این آسیبپذیری با شناسه CVE-2026-11645 و امتیاز CVSS 8.8، به عنوان دسترسی خارج از محدوده حافظه در موتور جاوااسکریپت و WebAssembly کروم یعنی V8 شناسایی شده است.
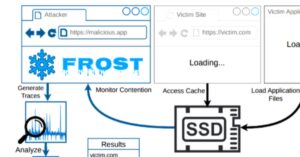
یک وبسایت مخرب میتواند با استفاده از جاوااسکریپت و زمانبندی SSD، تشخیص دهد که کاربر از چه سایتهایی بازدید میکند و چه برنامههایی را باز میکند. این حمله که FROST نام دارد، نیازی به کد بومی، افزونه یا درخواست مجوز ندارد و تنها با باز نگه داشتن یک تب در مرورگر، بهصورت پسزمینه فعالیت درایو را رصد میکند.
کمپین زنجیره تامین Miasma موج حمله جدیدی به نام Hades را آغاز کرده که این بار شامل ۳۷ فایل مخرب wheel در ۱۹ بسته در مخزن PyPI است و حملات سبک Mini Shai-Hulud همچنان برای هدف قرار دادن اکوسیستمهای خاص بهبود یافته و گسترش مییابند.
آژانس امنیت سایبری و زیرساخت آمریکا (CISA) یک آسیبپذیری با شدت بالا در LiteLLM شرکت BerriAI را به فهرست آسیبپذیریهای شناختهشده مورد بهرهبرداری (KEV) اضافه کرد. این نقص با شناسه CVE-2026-42271 و امتیاز CVSS 8.7، یک آسیبپذیری تزریق دستور است که به هر کاربر احراز هویتشدهای امکان اجرای دستورات دلخواه را میدهد.