آرشیو "تیر, 1405"
یک پلتفرم فیشینگ-بهعنوان-سرویس (PhaaS) جدید با نام «ARToken» به نظر میرسد بهعنوان یک شریک پلتفرم فیشینگ EvilTokens فعالیت میکند و به محققان امنیتی دیدی از یک جعبهابزار گسترده طراحیشده برای به خطر انداختن Microsoft 365 ارائه میدهد.
گوگل با همکاری FBI، Lumen و سایر نهادها، شبکه NetNut را که یکی از بزرگترین شبکههای تبدیل دستگاههای خانگی به رلههای اجارهای برای ترافیک دیگران بود، بهطور قابل توجهی تضعیف کرد و میلیونها دستگاه قابل استفاده را از این شبکه حذف نمود.
عوامل تهدید مرتبط با عملیات باجافزار Anubis در حال بهرهبرداری از آسیبپذیری Citrix Bleed 2 (CVE-2025-5777) برای دستیابی به دسترسی اولیه مشاهده شدهاند. این گروهها از ابزارهای مدیریت و نظارت از راه دور (RMM)، دسترسی به اعتبارنامهها و روشهای حرکت جانبی بهره میگیرند.
آنتروپیک اعلام کرد که Claude Fable 5 پس از ۷ جولای از طریق اشتراکهای Claude قابل دسترس نخواهد بود، اما این تغییر دائمی نیست و شرکت انتظار دارد این مدل بهزودی خارج از طرح مبتنی بر مصرف بازگردد.
Claude Fable، قدرتمندترین مدل این شرکت، اکنون برای همه کاربران در دسترس است، اما اولین برداشتها ناامیدکننده است، زیرا به نظر میرسد این مدل به هیچ وجه به نسخه اولیه خود نزدیک نیست.
عامل تهدید معروف به ToddyCat با بدافزار جدیدی به نام Umbrij مرتبط شده که برای دسترسی پنهانی به مکاتبات ایمیلی قربانیان از طریق Google API طراحی شده است. کسپرسکی در گزارش مفصلی اعلام کرد که مهاجمان در این کمپین توجه خود را بر ارتباطات ایمیل سازمانی میزبانیشده در Gmail متمرکز کرده و دسترسی را از طریق APIها به خطر انداختهاند.
شرکت امنیتی Sysdig ادعا میکند اولین حمله باجافزاری را کشف کرده که تمام مراحل آن توسط یک عامل هوش مصنوعی انجام شده است. تیم تحقیقات تهدید این شرکت، عامل مهاجم را JADEPUFFER نامیده و اعلام کرده که یک مدل زبانی بزرگ تمام مراحل حمله شامل نفوذ، سرقت اعتبارنامهها، حرکت عمیقتر در شبکه و رمزگذاری و پاکسازی پایگاه داده تولیدی شرکت را بهطور کامل مدیریت کرده است.
کمپین FortiBleed با انگیزه مالی که اخیراً کشف شده، به عملیات باجافزاری INC و Lynx نسبت داده شده است و نشان میدهد که اطلاعات اعتباری سرقتشده تأییدشده برای نفوذهای بعدی در نظر گرفته شده بودند. یک اپراتور مرتبط با زیرساخت FortiBleed در حال مدیریت فعال پنلهای مذاکره برای هر دو گروه یافت شد که سرقت گسترده اطلاعات اعتباری FortiGate را مستقیماً به استقرار باجافزار پیوند میدهد.
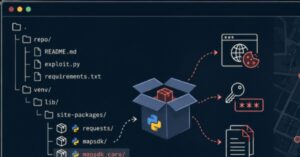
مهاجمان یک تروجان سرقت داده را درون کدهای اکسپلویت جعلی پنهان کردهاند که محققان امنیتی را هدف قرار میدهد. این بدافزار با نام ChocoPoC، از طریق مخازن پایتون در گیتهاب که ادعا میکنند آسیبپذیریهای CVE جدید را اکسپلویت میکنند منتشر میشود و با اجرا، رمزهای عبور، کوکیهای مرورگر و فایلها را سرقت کرده و دسترسی کامل به سیستم قربانی را به مهاجم میدهد.
دادگاه دادگستری اتحادیه اروپا (CJEU) آخرین تجدیدنظر گوگل علیه جریمه ضدانحصاری ۴.۱ میلیارد یورویی (۴.۷ میلیارد دلاری) را به دلیل استفاده این شرکت از اندروید برای ترویج مرورگر کروم و سرویس جستجوی خود رد کرد.