آرشیو "تیر, 1405"
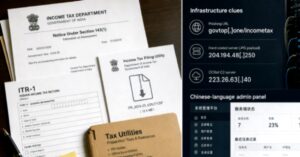
یک خوشه فعالیت تهدیدی مرتبط با چین مشاهده شده که مالیاتدهندگان هندی، متخصصان مالیاتی و تیمهای مالی شرکتها را هدف قرار داده تا یک تروجان دسترسی از راه دور برای سرقت اطلاعات حساس مستقر کند. این کمپین چندمرحلهای با نام عملیات DragonReturn توسط Seqrite Labs شناسایی شده و شامل ارسال ایمیلهای فیشینگ هدفمند با جعل هویت اداره مالیات بر درآمد هند است.
عوامل تهدید با جعل هویت کارکنان پشتیبانی فناوری اطلاعات شرکتها از طریق تماسهای صوتی مایکروسافت تیمز، کارمندان را فریب میدهند تا بدافزار EtherRAT را نصب کنند و به این ترتیب دسترسی اولیه به شبکههای سازمانی را برای مهاجمان فراهم میسازند.
مقامات ویتنامی هفت مظنون که گمان میرود سرویس پخش غیرقانونی انیمه HiAnime را اداره میکردند، دستگیر و تحت پیگرد قانونی قرار دادهاند؛ این سرویس پیش از تعطیلی در ماه ژوئن، بزرگترین سرویس پخش غیرمجاز انیمه بود.
محققان دانشگاه شاندونگ روش جدید و سریعی برای استخراج داده از رایانههایی که از هر شبکهای قطع هستند ارائه دادهاند. این تکنیک که TrojPix نام دارد، پیکسلهای روی صفحه را به شکلی که چشم انسان قادر به تشخیص آن نیست تغییر میدهد تا کابل تصویری سیگنال رادیویی ضعیفی منتشر کند که یک گیرنده مجاور میتواند آن را رمزگشایی کند.
محققان امنیت سایبری یک تروجان دسترسی از راه دور (RAT) جدید مبتنی بر جاوا به نام QuimaRAT را شناسایی کردهاند که قادر به هدف قرار دادن محیطهای ویندوز، لینوکس و macOS است. بر اساس گزارش LevelBlue، این بدافزار چندسکویی تحت مدل بدافزار بهعنوان سرویس (MaaS) عرضه میشود و قیمت آن از ۱۵۰ دلار برای یک ماه تا ۱۲۰۰ دلار برای دسترسی مادامالعمر متغیر است.
محققان یک آسیبپذیری در Opera GX، نسخه گیمینگ مرورگر Opera، کشف کردند که به یک وبسایت مخرب اجازه میداد بدون اطلاع کاربر یک افزونه مرورگر نصب کرده و از آن برای استخراج دادههای خاص از صفحاتی که قربانی بازدید میکند استفاده کند. در یک اثبات مفهوم، محققان توانستند آدرس کامل Gmail یک کاربر وارد شده را تنها با یک بازدید و بدون هیچ کلیکی بازسازی کنند. Opera این آسیبپذیری را وصله کرده و اعلام کرده هیچ مدرکی مبنی بر سوءاستفاده از آن نیافته است.
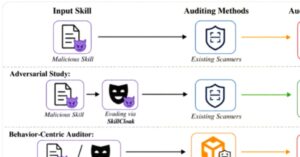
طبق مطالعه جدیدی از محققان دانشگاه علم و فناوری هنگکنگ، اسکنرهایی که برای شناسایی «مهارتهای» افزونه مخرب در عاملهای کدنویسی هوش مصنوعی طراحی شدهاند، با چند تغییر ساده که بدافزار را همچنان فعال نگه میدارد، میتوانند فریب بخورند. قویترین روش آنها در بیش از ۹۰ درصد مواقع از تمام اسکنرهای آزمایششده عبور کرد و همین تیم یک بررسیکننده زمان اجرا ساخت که بیشتر موارد را شناسایی میکند.
مهاجمان اکنون در حال بهرهبرداری از یک آسیبپذیری با بالاترین سطح شدت در Adobe ColdFusion هستند که با شناسه CVE-2026-48282 ردیابی میشود، این موضوع توسط شرکت اطلاعات آسیبپذیری KEVIntel گزارش شده است.
 56
شرکت Flipper Devices اعلام کرد که توسعه فریمور Flipper Zero ادامه خواهد یافت، هرچند با تیم داخلی کوچکتر و تکیه بیشتر بر مشارکتهای جامعه کاربری.
یک نهاد دولتی آمریکایی حدود یک میلیون دلار پرداخت کرد تا از انتشار فایلهای سرقتشده جلوگیری کند. این موضوع در یک مطالعه موردی جدید توسط راکش کریشنان برای Ransom-ISAC، بر اساس یک چت مذاکراتی فاششده و ردپای بلاکچینی که پرداخت به جا گذاشته، مطرح شده است. نکته جالب این است که گروهی که این پول را دریافت کرده، خود را Kairos مینامد، اما ممکن است اصلاً یک باند باجافزاری نباشد.