


آخرین اخبار

مایکروسافت آزمایش قابلیت بازیابی Cloud Rebuild را در جدیدترین نسخههای پیشنمایش Insider ویندوز ۱۱ که برای کاربران کانال Experimental منتشر شده، آغاز کرده است.
مایکروسافت آزمایش قابلیت بازیابی Cloud Rebuild را در جدیدترین نسخههای پیشنمایش Insider ویندوز ۱۱ که برای کاربران کانال Experimental منتشر شده، آغاز کرده است.

یک باگ use-after-free در هایپروایزر KVM لینوکس میتواند از طریق یک ماشین مجازی مهمان فعال شده و وضعیت صفحه سایه هسته میزبان را خراب کند. این آسیبپذیری با نام «Januscape» و شناسه CVE-2026-53359 ردیابی میشود.
یک باگ use-after-free در هایپروایزر KVM لینوکس میتواند از طریق یک ماشین مجازی مهمان فعال شده و وضعیت صفحه سایه هسته میزبان را خراب کند. این آسیبپذیری با نام «Januscape» و شناسه CVE-2026-53359 ردیابی میشود.
بر اساس گزارش Sysdig، عوامل تهدید در حال تلاش برای بهرهبرداری از یک آسیبپذیری امنیتی بحرانی بهتازگی وصلهشده در تصاویر Docker گیتیا هستند. این آسیبپذیری با شناسه CVE-2026-20896 و امتیاز CVSS 9.8، ناشی از اعتماد پلتفرم DevOps به هدر «X-WEBAUTH-USER» از هر آدرس IP است که به کاربران اینترنتی احراز هویتنشده امکان دسترسی با سطح دسترسی بالا را میدهد.
بر اساس گزارش Sysdig، عوامل تهدید در حال تلاش برای بهرهبرداری از یک آسیبپذیری امنیتی بحرانی بهتازگی وصلهشده در تصاویر Docker گیتیا هستند. این آسیبپذیری با شناسه CVE-2026-20896 و امتیاز CVSS 9.8، ناشی از اعتماد پلتفرم DevOps به هدر «X-WEBAUTH-USER» از هر آدرس IP است که به کاربران اینترنتی احراز هویتنشده امکان دسترسی با سطح دسترسی بالا را میدهد.

یک خوشه فعالیت تهدیدی مرتبط با چین مشاهده شده که مالیاتدهندگان هندی، متخصصان مالیاتی و تیمهای مالی شرکتها را هدف قرار داده تا یک تروجان دسترسی از راه دور برای سرقت اطلاعات حساس مستقر کند. این کمپین چندمرحلهای با نام عملیات DragonReturn توسط Seqrite Labs شناسایی شده و شامل ارسال ایمیلهای فیشینگ هدفمند با جعل هویت اداره مالیات بر درآمد هند است.
یک خوشه فعالیت تهدیدی مرتبط با چین مشاهده شده که مالیاتدهندگان هندی، متخصصان مالیاتی و تیمهای مالی شرکتها را هدف قرار داده تا یک تروجان دسترسی از راه دور برای سرقت اطلاعات حساس مستقر کند. این کمپین چندمرحلهای با نام عملیات DragonReturn توسط Seqrite Labs شناسایی شده و شامل ارسال ایمیلهای فیشینگ هدفمند با جعل هویت اداره مالیات بر درآمد هند است.

عوامل تهدید با جعل هویت کارکنان پشتیبانی فناوری اطلاعات شرکتها از طریق تماسهای صوتی مایکروسافت تیمز، کارمندان را فریب میدهند تا بدافزار EtherRAT را نصب کنند و به این ترتیب دسترسی اولیه به شبکههای سازمانی را برای مهاجمان فراهم میسازند.
عوامل تهدید با جعل هویت کارکنان پشتیبانی فناوری اطلاعات شرکتها از طریق تماسهای صوتی مایکروسافت تیمز، کارمندان را فریب میدهند تا بدافزار EtherRAT را نصب کنند و به این ترتیب دسترسی اولیه به شبکههای سازمانی را برای مهاجمان فراهم میسازند.

مقامات ویتنامی هفت مظنون که گمان میرود سرویس پخش غیرقانونی انیمه HiAnime را اداره میکردند، دستگیر و تحت پیگرد قانونی قرار دادهاند؛ این سرویس پیش از تعطیلی در ماه ژوئن، بزرگترین سرویس پخش غیرمجاز انیمه بود.
مقامات ویتنامی هفت مظنون که گمان میرود سرویس پخش غیرقانونی انیمه HiAnime را اداره میکردند، دستگیر و تحت پیگرد قانونی قرار دادهاند؛ این سرویس پیش از تعطیلی در ماه ژوئن، بزرگترین سرویس پخش غیرمجاز انیمه بود.

محققان دانشگاه شاندونگ روش جدید و سریعی برای استخراج داده از رایانههایی که از هر شبکهای قطع هستند ارائه دادهاند. این تکنیک که TrojPix نام دارد، پیکسلهای روی صفحه را به شکلی که چشم انسان قادر به تشخیص آن نیست تغییر میدهد تا کابل تصویری سیگنال رادیویی ضعیفی منتشر کند که یک گیرنده مجاور میتواند آن را رمزگشایی کند.
محققان دانشگاه شاندونگ روش جدید و سریعی برای استخراج داده از رایانههایی که از هر شبکهای قطع هستند ارائه دادهاند. این تکنیک که TrojPix نام دارد، پیکسلهای روی صفحه را به شکلی که چشم انسان قادر به تشخیص آن نیست تغییر میدهد تا کابل تصویری سیگنال رادیویی ضعیفی منتشر کند که یک گیرنده مجاور میتواند آن را رمزگشایی کند.
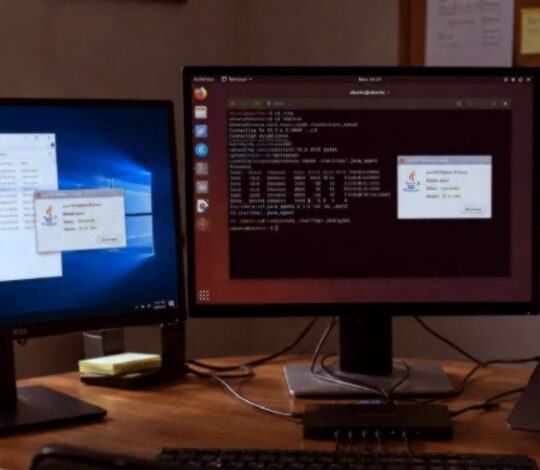
محققان امنیت سایبری یک تروجان دسترسی از راه دور (RAT) جدید مبتنی بر جاوا به نام QuimaRAT را شناسایی کردهاند که قادر به هدف قرار دادن محیطهای ویندوز، لینوکس و macOS است. بر اساس گزارش LevelBlue، این بدافزار چندسکویی تحت مدل بدافزار بهعنوان سرویس (MaaS) عرضه میشود و قیمت آن از ۱۵۰ دلار برای یک ماه تا ۱۲۰۰ دلار برای دسترسی مادامالعمر متغیر است.
محققان امنیت سایبری یک تروجان دسترسی از راه دور (RAT) جدید مبتنی بر جاوا به نام QuimaRAT را شناسایی کردهاند که قادر به هدف قرار دادن محیطهای ویندوز، لینوکس و macOS است. بر اساس گزارش LevelBlue، این بدافزار چندسکویی تحت مدل بدافزار بهعنوان سرویس (MaaS) عرضه میشود و قیمت آن از ۱۵۰ دلار برای یک ماه تا ۱۲۰۰ دلار برای دسترسی مادامالعمر متغیر است.

محققان یک آسیبپذیری در Opera GX، نسخه گیمینگ مرورگر Opera، کشف کردند که به یک وبسایت مخرب اجازه میداد بدون اطلاع کاربر یک افزونه مرورگر نصب کرده و از آن برای استخراج دادههای خاص از صفحاتی که قربانی بازدید میکند استفاده کند. در یک اثبات مفهوم، محققان توانستند آدرس کامل Gmail یک کاربر وارد شده را تنها با یک بازدید و بدون هیچ کلیکی بازسازی کنند. Opera این آسیبپذیری را وصله کرده و اعلام کرده هیچ مدرکی مبنی بر سوءاستفاده از آن نیافته است.
محققان یک آسیبپذیری در Opera GX، نسخه گیمینگ مرورگر Opera، کشف کردند که به یک وبسایت مخرب اجازه میداد بدون اطلاع کاربر یک افزونه مرورگر نصب کرده و از آن برای استخراج دادههای خاص از صفحاتی که قربانی بازدید میکند استفاده کند. در یک اثبات مفهوم، محققان توانستند آدرس کامل Gmail یک کاربر وارد شده را تنها با یک بازدید و بدون هیچ کلیکی بازسازی کنند. Opera این آسیبپذیری را وصله کرده و اعلام کرده هیچ مدرکی مبنی بر سوءاستفاده از آن نیافته است.

طبق مطالعه جدیدی از محققان دانشگاه علم و فناوری هنگکنگ، اسکنرهایی که برای شناسایی «مهارتهای» افزونه مخرب در عاملهای کدنویسی هوش مصنوعی طراحی شدهاند، با چند تغییر ساده که بدافزار را همچنان فعال نگه میدارد، میتوانند فریب بخورند. قویترین روش آنها در بیش از ۹۰ درصد مواقع از تمام اسکنرهای آزمایششده عبور کرد و همین تیم یک بررسیکننده زمان اجرا ساخت که بیشتر موارد را شناسایی میکند.
طبق مطالعه جدیدی از محققان دانشگاه علم و فناوری هنگکنگ، اسکنرهایی که برای شناسایی «مهارتهای» افزونه مخرب در عاملهای کدنویسی هوش مصنوعی طراحی شدهاند، با چند تغییر ساده که بدافزار را همچنان فعال نگه میدارد، میتوانند فریب بخورند. قویترین روش آنها در بیش از ۹۰ درصد مواقع از تمام اسکنرهای آزمایششده عبور کرد و همین تیم یک بررسیکننده زمان اجرا ساخت که بیشتر موارد را شناسایی میکند.


