


Hot Posts
 144
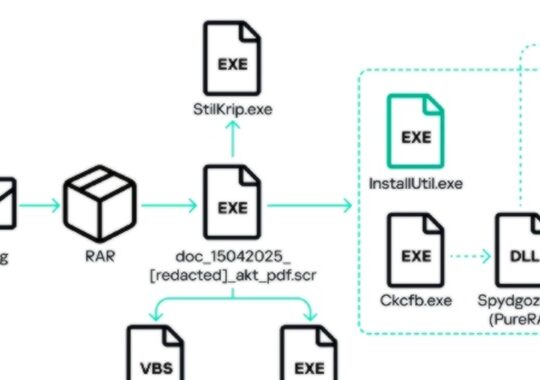
سازمانهای روسی هدف کمپین فیشینگی قرار گرفتهاند که بدافزاری به نام PureRAT را توزیع میکند. این کمپین از مارس ۲۰۲۳ آغاز شده اما در یک سوم اول سال ۲۰۲۵ تعداد حملات نسبت به همین دوره در سال ۲۰۲۴ چهار برابر شده است.
سازمانهای روسی هدف کمپین فیشینگی قرار گرفتهاند که بدافزاری به نام PureRAT را توزیع میکند. این کمپین از مارس ۲۰۲۳ آغاز شده اما در یک سوم اول سال ۲۰۲۵ تعداد حملات نسبت به همین دوره در سال ۲۰۲۴ چهار برابر شده است.
 144
اوپنایآی در ماه اوت طرح ۴ دلاری GPT Go را منتشر کرد، اما این طرح تنها به هند محدود بود. اکنون اوپنایآی در حال گسترش GPT Go به مناطق جدید است.
اوپنایآی در ماه اوت طرح ۴ دلاری GPT Go را منتشر کرد، اما این طرح تنها به هند محدود بود. اکنون اوپنایآی در حال گسترش GPT Go به مناطق جدید است.
 144
یک نقص امنیتی بحرانی در فریمورک React Next.js کشف شده که میتواند برای دور زدن بررسیهای مجوز تحت شرایط خاص مورد سوءاستفاده قرار گیرد. این آسیبپذیری با شناسه CVE-2025-29927 ثبت شده و امتیاز CVSS آن 9.1 از 10 است.
یک نقص امنیتی بحرانی در فریمورک React Next.js کشف شده که میتواند برای دور زدن بررسیهای مجوز تحت شرایط خاص مورد سوءاستفاده قرار گیرد. این آسیبپذیری با شناسه CVE-2025-29927 ثبت شده و امتیاز CVSS آن 9.1 از 10 است.
 143
حمله سایبری "هماهنگ شده" که چندین سایت در سراسر شبکه برق لهستان را هدف قرار داد، با اطمینان متوسط به گروه هکری تحت حمایت دولت روسیه به نام ELECTRUM نسبت داده شده است. شرکت امنیت سایبری فناوری عملیاتی (OT) دراگوس، در گزارش اطلاعاتی جدیدی که روز سهشنبه منتشر شد، فعالیت اواخر دسامبر ۲۰۲۵ را به عنوان اولین حمله سایبری بزرگ هدفگیری انرژی توزیع شده توصیف کرد
حمله سایبری "هماهنگ شده" که چندین سایت در سراسر شبکه برق لهستان را هدف قرار داد، با اطمینان متوسط به گروه هکری تحت حمایت دولت روسیه به نام ELECTRUM نسبت داده شده است. شرکت امنیت سایبری فناوری عملیاتی (OT) دراگوس، در گزارش اطلاعاتی جدیدی که روز سهشنبه منتشر شد، فعالیت اواخر دسامبر ۲۰۲۵ را به عنوان اولین حمله سایبری بزرگ هدفگیری انرژی توزیع شده توصیف کرد
 143
مایکروسافت تأیید کرده که بهروزرسانی امنیتی ویندوز آپریل ۲۰۲۵ پوشه خالی جدید "inetpub" ایجاد میکند و به کاربران هشدار داده که آن را حذف نکنند.
مایکروسافت تأیید کرده که بهروزرسانی امنیتی ویندوز آپریل ۲۰۲۵ پوشه خالی جدید "inetpub" ایجاد میکند و به کاربران هشدار داده که آن را حذف نکنند.
 143
مایکروسافت قصد دارد تا اواسط ماه مارس قابلیت گزارش تماس را در تیمز معرفی کند که به کاربران اجازه میدهد تماسهای مشکوک یا ناخواسته را به عنوان کلاهبرداری یا تلاشهای فیشینگ احتمالی علامتگذاری کنند.
مایکروسافت قصد دارد تا اواسط ماه مارس قابلیت گزارش تماس را در تیمز معرفی کند که به کاربران اجازه میدهد تماسهای مشکوک یا ناخواسته را به عنوان کلاهبرداری یا تلاشهای فیشینگ احتمالی علامتگذاری کنند.
 143
بنیاد غیرانتفاعی امنیت اینترنت Shadowserver بیش از ۲۶۶,۰۰۰ نمونه F5 BIG-IP را که پس از نقض امنیتی افشا شده توسط شرکت امنیت سایبری F5 در این هفته، در معرض آنلاین قرار گرفتهاند، کشف کرده است.
بنیاد غیرانتفاعی امنیت اینترنت Shadowserver بیش از ۲۶۶,۰۰۰ نمونه F5 BIG-IP را که پس از نقض امنیتی افشا شده توسط شرکت امنیت سایبری F5 در این هفته، در معرض آنلاین قرار گرفتهاند، کشف کرده است.
 143
شرکت تاتا تکنولوژیز محدود مجبور به تعلیق برخی از خدمات فناوری اطلاعات خود شد پس از حمله باجافزاری که شبکه شرکت را تحت تأثیر قرار داد.
شرکت تاتا تکنولوژیز محدود مجبور به تعلیق برخی از خدمات فناوری اطلاعات خود شد پس از حمله باجافزاری که شبکه شرکت را تحت تأثیر قرار داد.
 142
ایلیا لیختناشتاین که سال گذشته به اتهام پولشویی در ارتباط با نقشش در هک گسترده صرافی ارز دیجیتال بیتفینکس در سال ۲۰۱۶ به زندان محکوم شده بود، اعلام کرد که زودتر آزاد شده است. این فرد ۳۸ ساله در پستی که هفته گذشته در X به اشتراک گذاشت، آزادی خود را اعلام کرد و آن را مدیون قانون گام اول رئیسجمهور دونالد ترامپ دانست. طبق سیستم جستجوی زندانیان اداره زندانهای فدرال
ایلیا لیختناشتاین که سال گذشته به اتهام پولشویی در ارتباط با نقشش در هک گسترده صرافی ارز دیجیتال بیتفینکس در سال ۲۰۱۶ به زندان محکوم شده بود، اعلام کرد که زودتر آزاد شده است. این فرد ۳۸ ساله در پستی که هفته گذشته در X به اشتراک گذاشت، آزادی خود را اعلام کرد و آن را مدیون قانون گام اول رئیسجمهور دونالد ترامپ دانست. طبق سیستم جستجوی زندانیان اداره زندانهای فدرال
 142
مایکروسافت یک نقص امنیتی در Windows Admin Center را فاش کرده که اکنون وصله شده و میتوانست به مهاجم اجازه دهد سطح دسترسی خود را ارتقا دهد. این آسیبپذیری با شناسه CVE-2026-26119 ردیابی میشود.
مایکروسافت یک نقص امنیتی در Windows Admin Center را فاش کرده که اکنون وصله شده و میتوانست به مهاجم اجازه دهد سطح دسترسی خود را ارتقا دهد. این آسیبپذیری با شناسه CVE-2026-26119 ردیابی میشود.
