


Hot Posts
 140
ایوانتی بهروزرسانیهای امنیتی برای Ivanti Connect Secure (ICS)، Ivanti Policy Secure (IPS) و Ivanti Secure Access Client (ISAC) منتشر کرده است تا چندین آسیبپذیری از جمله سه مشکل با شدت بحرانی را برطرف کند.
ایوانتی بهروزرسانیهای امنیتی برای Ivanti Connect Secure (ICS)، Ivanti Policy Secure (IPS) و Ivanti Secure Access Client (ISAC) منتشر کرده است تا چندین آسیبپذیری از جمله سه مشکل با شدت بحرانی را برطرف کند.
 139
کلودفلر دچار اختلال شده و وبسایتها با خطای 500 Internal Server Error از کار افتادهاند. کلودفلر در حال بررسی گزارشهای دریافتی است.
کلودفلر دچار اختلال شده و وبسایتها با خطای 500 Internal Server Error از کار افتادهاند. کلودفلر در حال بررسی گزارشهای دریافتی است.
 139
گوگل محافظتهای احراز هویت قویتر اندروید و ابزارهای بازیابی پیشرفته را معرفی کرده است تا گوشیهای هوشمند را به اهداف چالشبرانگیزتری برای سارقان تبدیل کند.
گوگل محافظتهای احراز هویت قویتر اندروید و ابزارهای بازیابی پیشرفته را معرفی کرده است تا گوشیهای هوشمند را به اهداف چالشبرانگیزتری برای سارقان تبدیل کند.
 138
ایرفرانس و KLM روز چهارشنبه اعلام کردند که مهاجمان به پلتفرم خدمات مشتریان نفوذ کرده و دادههای تعداد نامشخصی از مشتریان را سرقت کردهاند.
ایرفرانس و KLM روز چهارشنبه اعلام کردند که مهاجمان به پلتفرم خدمات مشتریان نفوذ کرده و دادههای تعداد نامشخصی از مشتریان را سرقت کردهاند.
 138
چندین عامل تهدید مرتبط با چین تنها چند ساعت پس از افشای این مشکل با شدت حداکثر، شروع به سوءاستفاده از آسیبپذیری React2Shell (CVE-2025-55182) که React و Next.js را تحت تأثیر قرار میدهد، کردند.
چندین عامل تهدید مرتبط با چین تنها چند ساعت پس از افشای این مشکل با شدت حداکثر، شروع به سوءاستفاده از آسیبپذیری React2Shell (CVE-2025-55182) که React و Next.js را تحت تأثیر قرار میدهد، کردند.
 138
نقصهای امنیتی که قبلاً در Progress Kemp LoadMaster و VMware vCenter Server رفع شدهاند، اکنون تحت بهرهبرداری فعال در محیط واقعی قرار گرفتهاند. آژانس امنیت سایبری و امنیت زیرساختهای آمریکا (CISA) روز دوشنبه آسیبپذیری CVE-2024-1212 با امتیاز حداکثری 10.0 در Progress Kemp LoadMaster را به فهرست آسیبپذیریهای شناخته شده مورد سوءاستفاده (KEV) اضافه کرد.
نقصهای امنیتی که قبلاً در Progress Kemp LoadMaster و VMware vCenter Server رفع شدهاند، اکنون تحت بهرهبرداری فعال در محیط واقعی قرار گرفتهاند. آژانس امنیت سایبری و امنیت زیرساختهای آمریکا (CISA) روز دوشنبه آسیبپذیری CVE-2024-1212 با امتیاز حداکثری 10.0 در Progress Kemp LoadMaster را به فهرست آسیبپذیریهای شناخته شده مورد سوءاستفاده (KEV) اضافه کرد.
 138
شرکت ارتباطات ماهوارهای Viasat آخرین قربانی گروه جاسوسی سایبری Salt Typhoon چین است که پیش از این به شبکههای چندین ارائهدهنده مخابراتی دیگر در ایالات متحده و سراسر جهان نفوذ کرده بود.
شرکت ارتباطات ماهوارهای Viasat آخرین قربانی گروه جاسوسی سایبری Salt Typhoon چین است که پیش از این به شبکههای چندین ارائهدهنده مخابراتی دیگر در ایالات متحده و سراسر جهان نفوذ کرده بود.
 138
یک آسیبپذیری امنیتی بحرانی جدید در n8n، یک پلتفرم متنباز اتوماسیون گردش کار، افشا شده است که میتواند به یک مهاجم احراز هویت شده اجازه دهد دستورات دلخواه سیستمی را بر روی میزبان زیرساختی اجرا کند. این آسیبپذیری با شناسه CVE-2025-68668 ردیابی میشود و امتیاز ۹.۹ در سیستم امتیازدهی CVSS دارد. این مورد به عنوان یک شکست در مکانیسم حفاظتی توصیف شده است. ولادیمیر از آزمایشگاههای تحقیقاتی Cyera
یک آسیبپذیری امنیتی بحرانی جدید در n8n، یک پلتفرم متنباز اتوماسیون گردش کار، افشا شده است که میتواند به یک مهاجم احراز هویت شده اجازه دهد دستورات دلخواه سیستمی را بر روی میزبان زیرساختی اجرا کند. این آسیبپذیری با شناسه CVE-2025-68668 ردیابی میشود و امتیاز ۹.۹ در سیستم امتیازدهی CVSS دارد. این مورد به عنوان یک شکست در مکانیسم حفاظتی توصیف شده است. ولادیمیر از آزمایشگاههای تحقیقاتی Cyera
 137
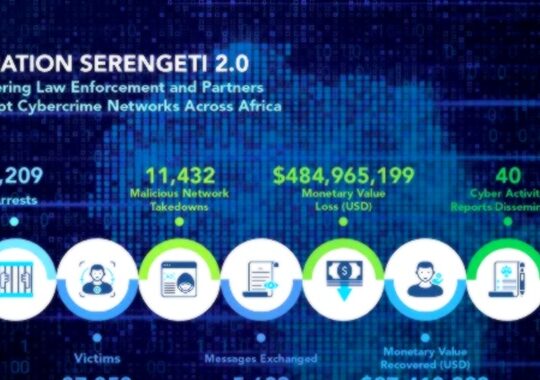
اینترپل اعلام کرد که مقامات ۱۸ کشور آفریقایی ۱,۲۰۹ مجرم سایبری را که ۸۸,۰۰۰ قربانی را هدف قرار داده بودند، دستگیر کردند. این عملیات ۹۷.۴ میلیون دلار بازیافت و ۱۱,۴۳۲ زیرساخت مخرب را منهدم کرد.
اینترپل اعلام کرد که مقامات ۱۸ کشور آفریقایی ۱,۲۰۹ مجرم سایبری را که ۸۸,۰۰۰ قربانی را هدف قرار داده بودند، دستگیر کردند. این عملیات ۹۷.۴ میلیون دلار بازیافت و ۱۱,۴۳۲ زیرساخت مخرب را منهدم کرد.
 137
آرلا فودز به بلیپینگ کامپیوتر تایید کرده که هدف حمله سایبری قرار گرفته که عملیات تولید آن را مختل کرده است
آرلا فودز به بلیپینگ کامپیوتر تایید کرده که هدف حمله سایبری قرار گرفته که عملیات تولید آن را مختل کرده است
