تمام نوشتههای برچسبخورده با "ClickFix"
یک بدافزار جدید سرقت اطلاعات به نام Infinity Stealer، سیستمهای macOS را با یک پیلود پایتون که به صورت فایل اجرایی با استفاده از کامپایلر متنباز Nuitka بستهبندی شده، هدف قرار میدهد.
محققان امنیت سایبری جزئیات کمپینی جدید را افشا کردهاند که کپچاهای جعلی به سبک ClickFix را با اسکریپت امضا شده Microsoft Application Virtualization (App-V) ترکیب میکند تا بدافزار سرقت اطلاعات به نام Amatera را توزیع کند. به جای اجرای مستقیم PowerShell، مهاجم از این اسکریپت برای کنترل نحوه شروع اجرا و اجتناب از مسیرهای اجرایی رایج و قابل تشخیص استفاده میکند.

 148
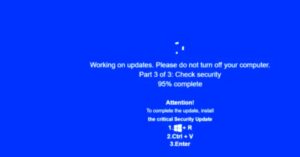
یک کمپین مهندسی اجتماعی جدید ClickFix بخش مهماننوازی در اروپا را هدف قرار داده و از صفحات جعلی Blue Screen of Death (BSOD) ویندوز برای فریب کاربران جهت کامپایل و اجرای دستی بدافزار در سیستمهایشان استفاده میکند.
چهار خوشه متمایز فعالیت تهدید مشاهده شدهاند که از یک بارگذار بدافزار به نام CastleLoader استفاده میکنند، که ارزیابی قبلی مبنی بر ارائه این ابزار به سایر عاملان تهدید تحت مدل بدافزار به عنوان سرویس (MaaS) را تقویت میکند. عامل تهدید پشت CastleLoader توسط گروه Insikt از Recorded Future نام GrayBravo را دریافت کرده است که قبلاً با عنوان TAG-150 ردیابی میشد.
محققان امنیت سایبری توجه را به کمپین جدیدی جلب میکنند که از ترکیب طعمههای ClickFix و وبسایتهای جعلی بزرگسالان برای فریب کاربران جهت اجرای دستورات مخرب تحت پوشش آپدیت امنیتی "حیاتی" ویندوز استفاده میکند.
نوشتههای ویژه

محققان امنیت سایبری توجه را به کمپین مخربی جلب میکنند که سایتهای وردپرس را هدف قرار داده تا تزریق جاوا اسکریپت مخرب انجام دهد که برای هدایت کاربران به سایتهای مشکوک طراحی شده است.
گروه تهدید پیشرفته پایدار (APT) روسی معروف به COLDRIVER مسئول دور جدیدی از حملات سبک ClickFix شناخته شده که برای تحویل دو خانواده بدافزار "سبک" جدید به نامهای BAITSWITCH و SIMPLEFIX طراحی شدهاند.
مهاجمان سایبری مرتبط با کره شمالی از طعمههای ClickFix برای تحویل بدافزارهای BeaverTail و InvisibleFerret در کلاهبرداریهای شغلی حوزه ارزهای دیجیتال استفاده میکنند
حمله مهندسی اجتماعی تازه کشف شده FileFix با جعل هشدارهای تعلیق حساب Meta کاربران را فریب میدهد تا ناخودآگاه بدافزار سارق اطلاعات StealC را نصب کنند.
محققان امنیت سایبری جزئیات کمپین فیشینگی را فاش کردهاند که بدافزار بانکی مخفی تبدیل شده به تروجان دسترسی از راه دور به نام MostereRAT را تحویل میدهد.