آرشیو "مرداد, 1405"
انجمنهای بحث Steam در حملات ClickFix مورد سوءاستفاده قرار میگیرند که وانمود میکنند راهحلی برای مشکلات بازی و رایانه هستند، اما در واقع دستگاهها را با استخراجکنندههای ارز دیجیتال آلوده میکنند.
شرکتهای امنیتی ThreatBook و Imperva اعلام کردند که مهاجمان در حال بهرهبرداری از یک نقص حیاتی در Fastjson، کتابخانه JSON علیبابا برای جاوا هستند. در برنامههای Spring Boot آسیبپذیر، یک درخواست JSON مخرب میتواند بدون احراز هویت و با سطح دسترسی پروسه جاوا، کد دلخواه را اجرا کند. این آسیبپذیری با شناسه CVE-2026-16723 ردیابی شده و دارای امتیاز CVSS معادل ۹.۰ از سوی علیبابا است.
محققان امنیتی depthfirst در ۲۴ جولای کد اکسپلویت کارآمدی برای یک آسیبپذیری گیتلب منتشر کردند که گیتلب شش هفته پیشتر، در ۱۰ ژوئن، آن را وصله کرده بود. این کد دستورات را به عنوان git روی هر سرور خودمدیریتی با نسخه ۱۸.۱۱.۳ که بهروزرسانی را دریافت نکرده اجرا میکند. هر کاربر احراز هویتشدهای که بتواند به یک پروژه push کند میتواند آن را اجرا کند.
تحقیقات اخیر درباره عملیاتهای فیشینگ متمرکز بر صنعت بیمه نشان میدهد که مهاجمان دیگر به جمعآوری اطلاعات ورود اکتفا نمیکنند، بلکه از رویکردی فوریتر استفاده میکنند و حسابهای کاربری را بهصورت بلادرنگ در همان لحظه ورود قربانی به سرقت میبرند.
عوامل تهدید مرتبط با کمپین باجافزاری Cl0p (معروف به Chubby Scorpius، FIN11، Graceful Spider و Lace Tempest) در حال بهرهبرداری از آسیبپذیریهای موجود در استقرارهای PTC Windchill و FlexPLM در معرض اینترنت، به عنوان بخشی از یک کمپین جدید اخاذی داده هستند.
اپراتورهای طرح باجافزار بهعنوان سرویس (RaaS) دِوْمَن، یک پلتفرم وب اختصاصی را نگهداری میکنند که به همکاران امکان ساخت پیلود، نظارت بر درآمدها و مدیریت جنبههای مختلف مرتبط با قربانیان را میدهد. شرکت امنیت سایبری سوئیسی PRODAFT این عملیات RaaS را تحت نام Funky Mantis ردیابی میکند.
یک کمپین گسترده تبلیغات مخرب از صفحات وب جعلی سولانا، لونو و تریدینگویو با جاوااسکریپت مخرب استفاده میکند که به مرورگرها دستور میدهد بدافزار را مستقیماً در حافظه مونتاژ کنند.
عوامل تهدید از آدرسهای ایمیل افشاشده در نقض دادههای لو رفته توسط گروه اخاذی ShinyHunters برای ارسال ایمیلهای اخاذی جنسی با درخواست ۲۰۰۰ دلار بیتکوین استفاده میکنند.
موزیلا بهروزرسانیهایی برای رفع دو نقص بحرانی در فایرفاکس منتشر کرده است و هشدار داده که کد اکسپلویت این آسیبپذیریها به صورت عمومی منتشر شده است. این آسیبپذیریها شامل CVE-2026-15718 (اشارهگر نامعتبر در کامپوننت JavaScript/WebAssembly) و CVE-2026-15719 (ایزولهسازی سایت در کامپوننت DOM/Navigation) میشوند.
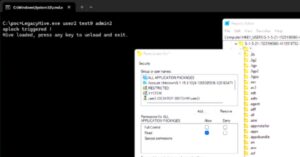
محقق امنیتی با نام مستعار Chaotic Eclipse یک اکسپلویت اثبات مفهوم (PoC) جدید به نام LegacyHive منتشر کرده است. این اکسپلویت به عنوان یک آسیبپذیری ارتقاء سطح دسترسی در سرویس پروفایل کاربری ویندوز توصیف شده که به بارگذاری دلخواه هایو مربوط میشود. سرویس پروفایل کاربری ویندوز که با نام ProfSvc نیز شناخته میشود، یک مؤلفه اصلی سیستم است که حسابهای کاربری و محیطهای آنها را مدیریت میکند.